Services et forces de l’ordre
Préservation des supports, déroulé reproductible et documentation prête pour le dossier.
 EvidLockV2
Forensic Evidence Tool pour Windows
EvidLock préserve, analyse et documente les preuves numériques dans un seul environnement — de la somme de contrôle au rapport final. Tout en local : sans cloud, sans compte, sans rien envoyer à l’extérieur.
GRAPHE DE LIENS — EN DIRECT
15 RÈGLES — chaque arête porte une règle, un niveau de confiance et ses limites
0 octet
transmis à l’extérieur15 règles
de corrélation explicites8 modules
Player · View · Commander · Carver · Voice · Tracker · Network · SandboxSHA-256
à chaque étape du travailPour qui
Reproductibilité des opérations, piste d’audit lisible et lien démontrable entre le résultat et sa source : ce sont les exigences de la procédure pénale. Ce sont aussi celles de l’expert judiciaire, de l’équipe de réponse à incident, de l’auditeur et de l’étudiant qui apprend la méthode.
Préservation des supports, déroulé reproductible et documentation prête pour le dossier.
Des expertises fondées sur des sommes de contrôle vérifiables, avec des limites d’interprétation explicites.
Réponse à incident et analyse d’artefacts sans faire sortir les données de l’organisation.
Inventaire du matériel, contrôle d’intégrité et rapports pour les procédures internes.
Un atelier complet sur un seul ordinateur portable, fonctionnel même sans réseau.
Cybersécurité, informatique légale et droit du numérique — un atelier sur votre propre machine.
Un environnement unique pour les travaux pratiques sur la préservation et la chronologie, sans accès réseau.
Carving, analyse mémoire, règles YARA et graphe de liens au même endroit.
Modules
Chaque module s’ouvre dans sa propre fenêtre et travaille sur le même matériel du dossier — sans export intermédiaire et sans recopier de chemins.
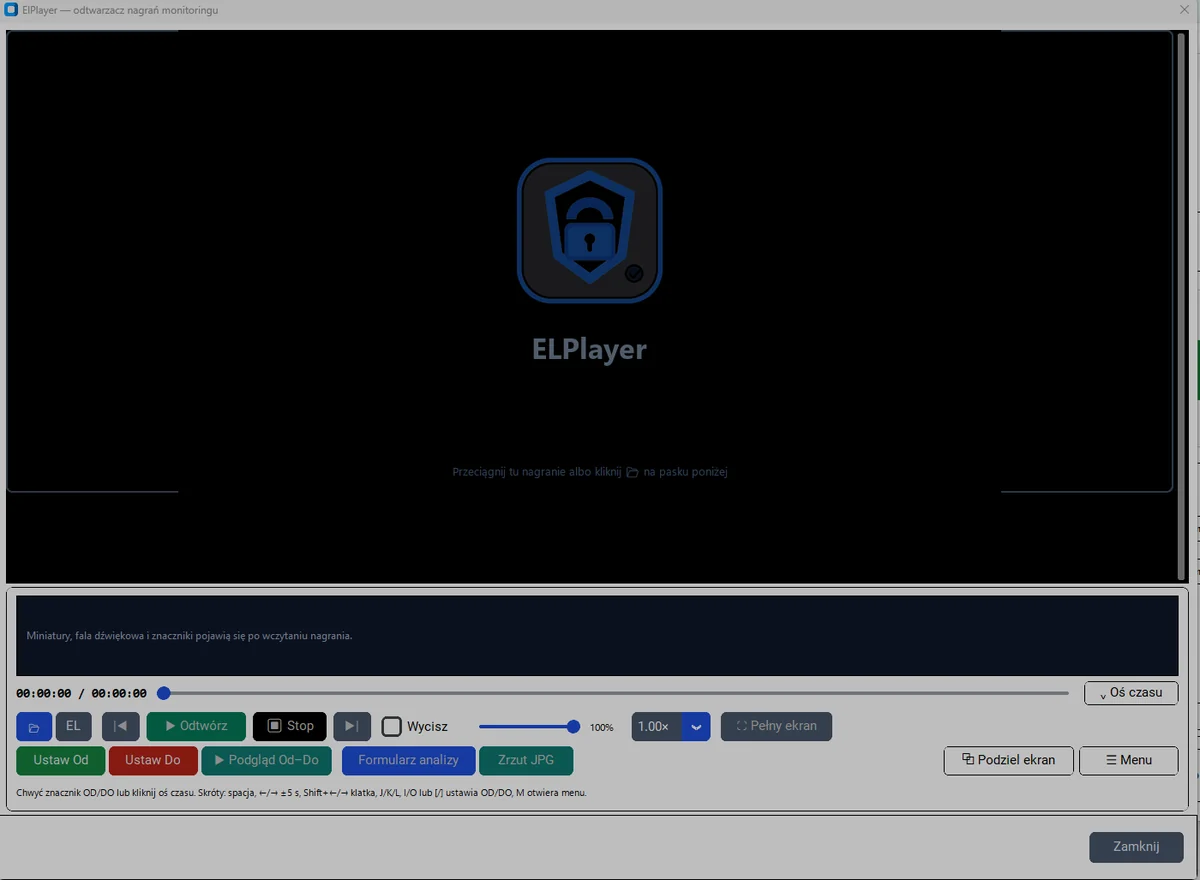
ElPlayer
Un lecteur pensé pour les pièces à conviction : chronologie précise en CFR et VFR, marqueurs De–À, gestion de plusieurs caméras et écran partagé.
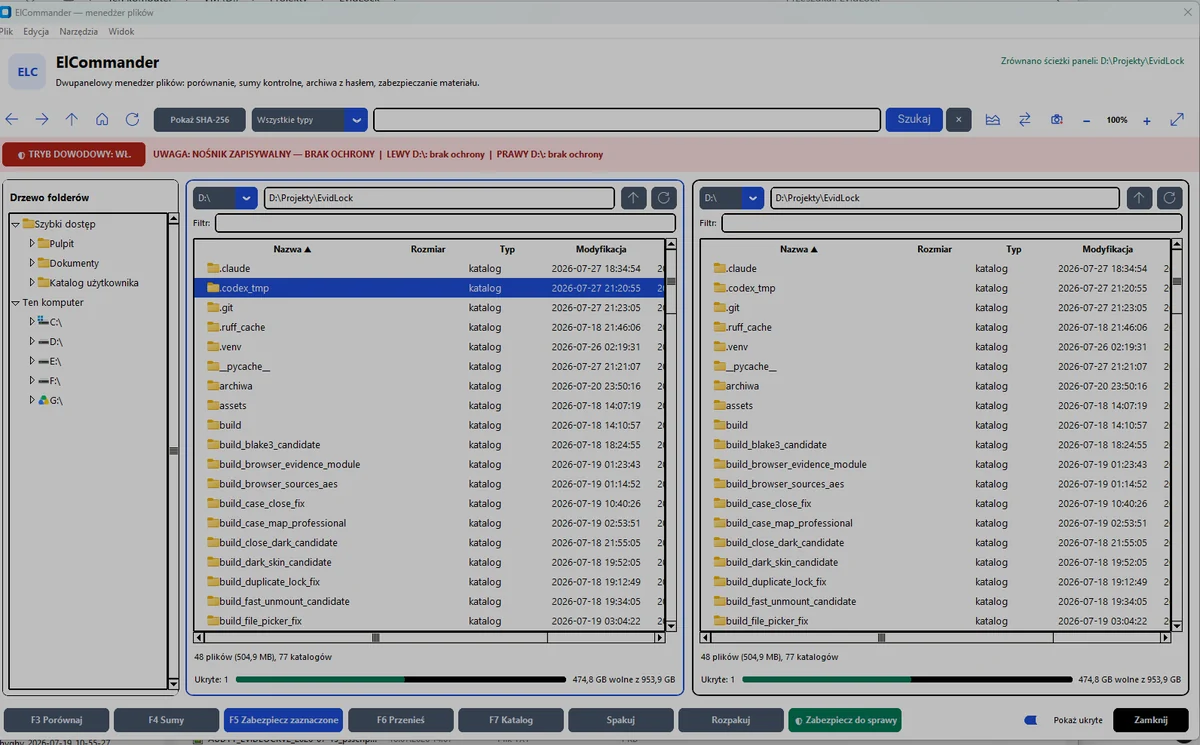
ElCommander
Un gestionnaire de fichiers qui calcule les sommes de contrôle à la volée et alerte lorsque le support est inscriptible — avant que l’erreur ne soit commise.
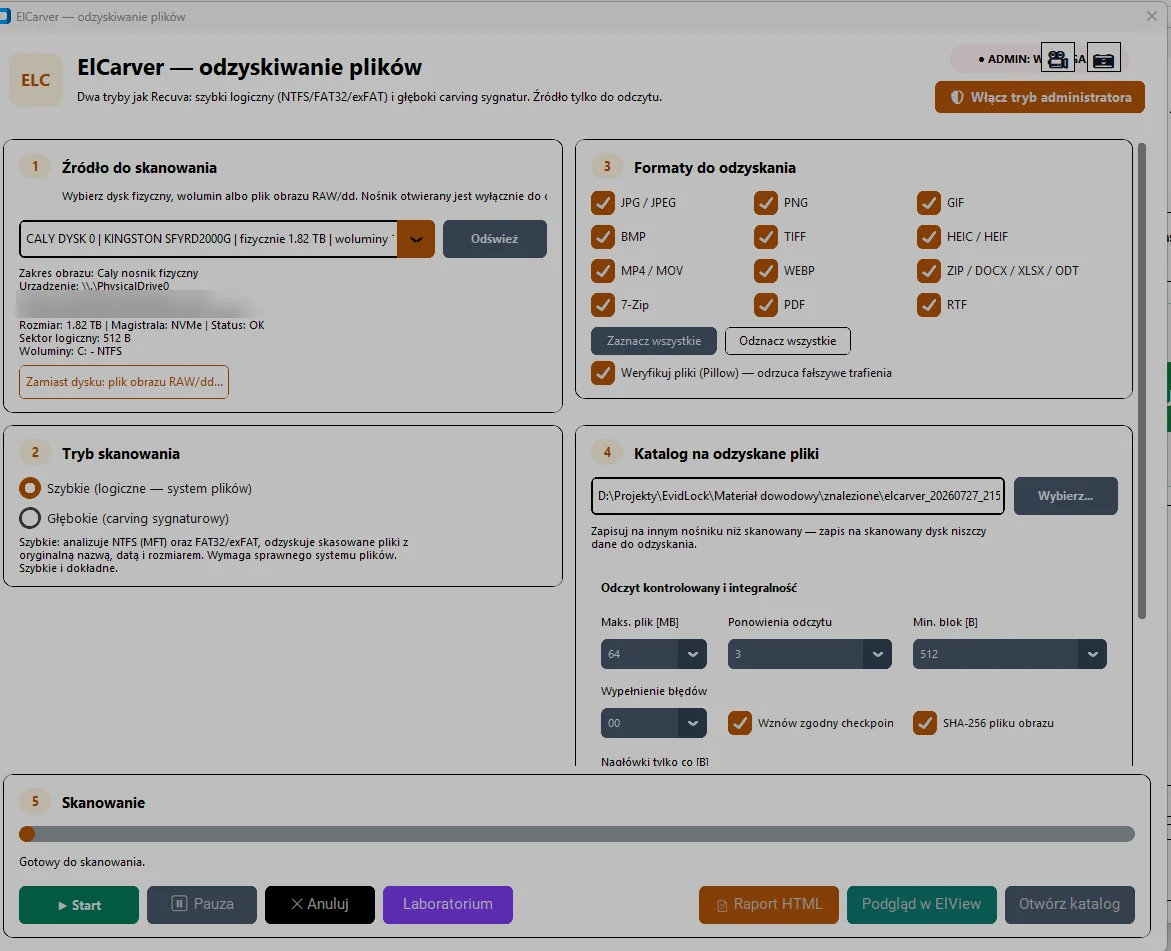
ElCarver
Deux modes : rapide et logique sur NTFS, FAT32 et exFAT, ou carving profond par signatures. La source est ouverte en lecture seule uniquement.
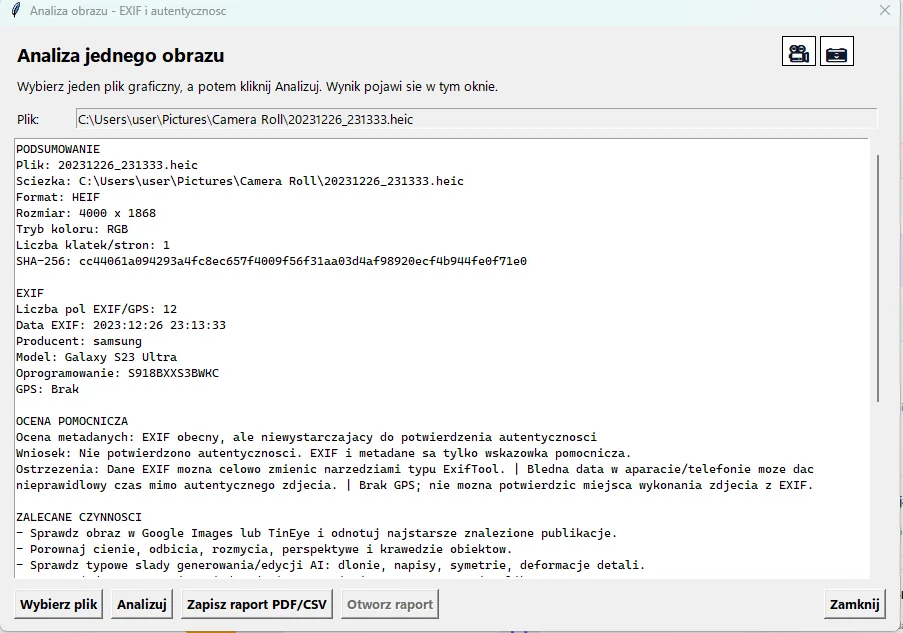
ElView
Visualisation du matériel photographique avec recadrage, lecture des métadonnées EXIF et du format HEIC, et préservation de chaque fichier par une somme SHA-256.
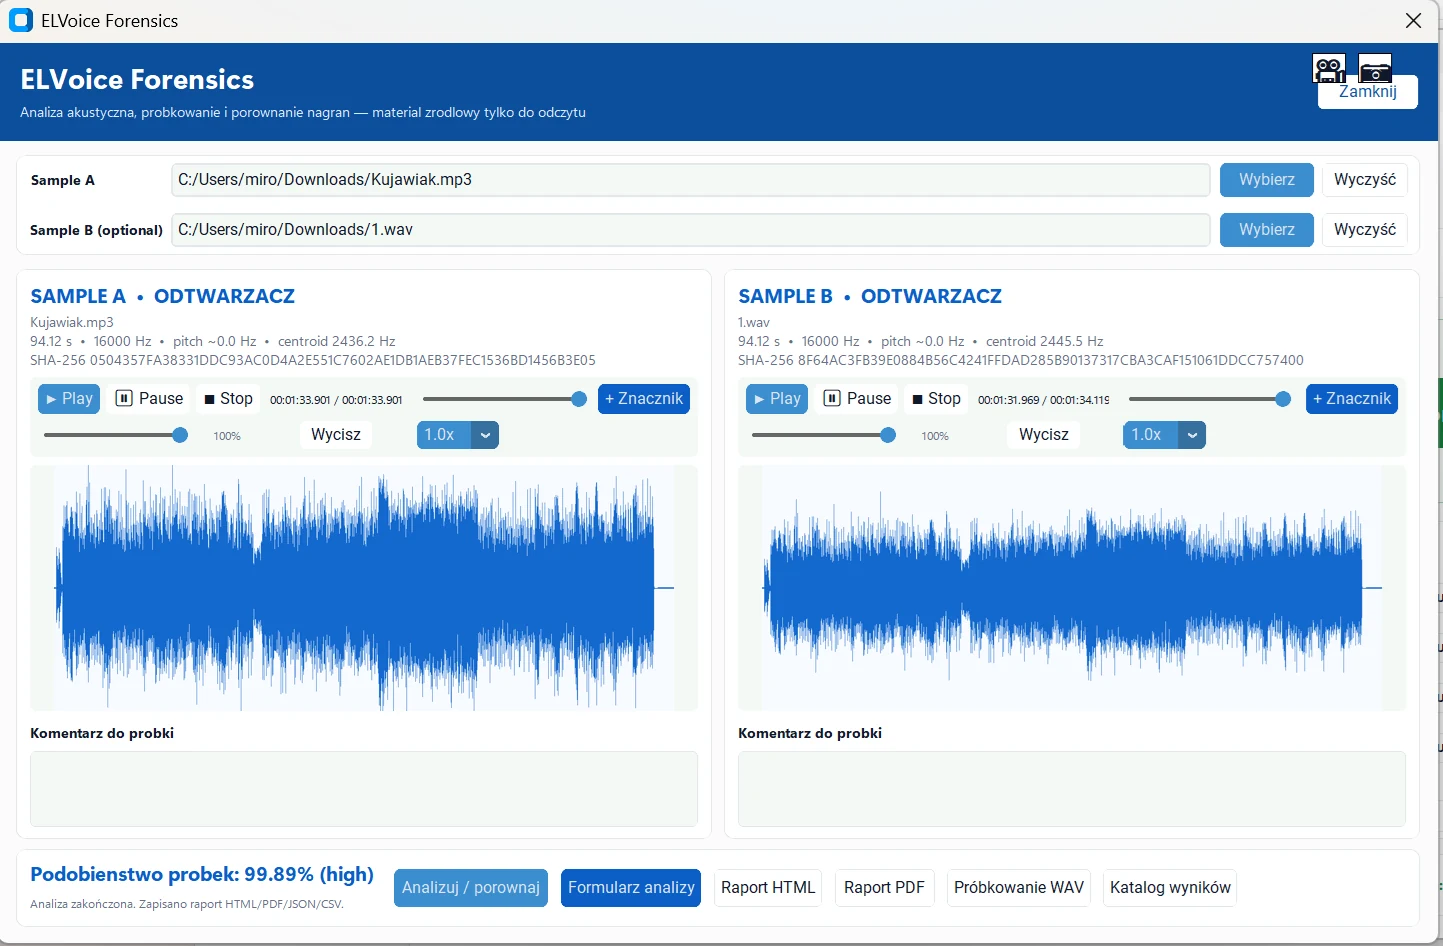
ELVoice
Analyse d’échantillons sonores entièrement sur votre poste. Forme d’onde, spectrogramme et comparaison de deux enregistrements, méthode annoncée.
ELTracker
Analyse locale des sauvegardes iOS, arborescences Android, stockage partagé, backup.ab et Google Takeout sans modifier la source.
ELNetwork
Analyse des fichiers PCAP par Suricata et Zeek en une seule passe. La capture reste intacte et chaque passe reçoit son propre manifeste.
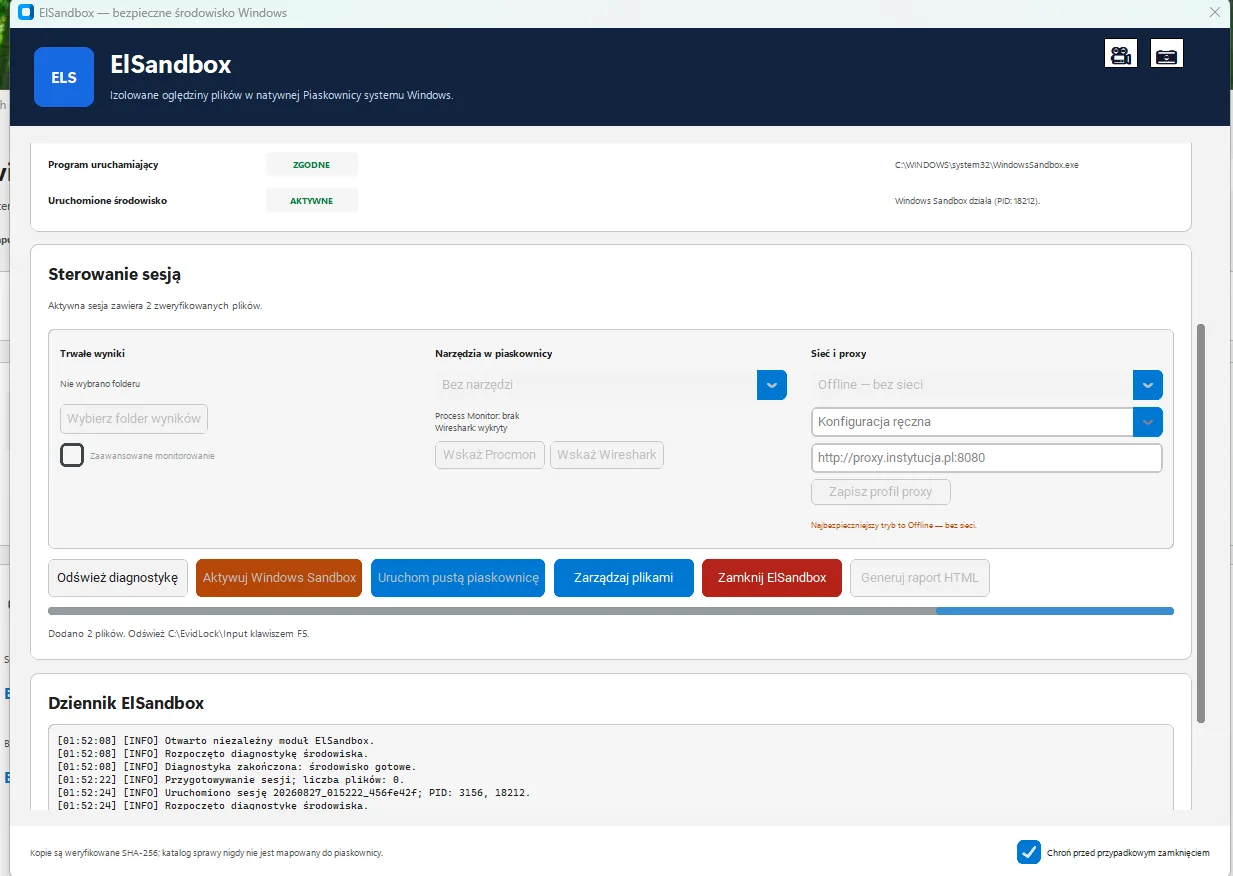
ELSandbox
Une session contrôlée dans le bac à sable natif de Windows. Seule une copie du matériel vérifiée en SHA-256 parvient à l’invité, en lecture seule — le dossier de l’affaire n’est jamais monté.
Modèle d’isolation
Configurez la session comme vous le feriez dans le module. Le schéma et la configuration .wsb ci-dessous évoluent exactement comme ELSandbox les fait évoluer — ce sont les mêmes décisions, pas une illustration.
Le mode par défaut, recommandé pour un fichier inconnu. L’invité n’a pas de réseau : le programme examiné ne joindra ni serveur de commande ni le reste de sa charge utile.
L’invité utilise le réseau partagé par le bac à sable Windows. Le trafic du programme examiné sort de la machine — ce mode n’a de sens que si vous voulez délibérément observer ces connexions.
Le proxy est un réglage interne à l’invité — WinINET, WinHTTP et variables d’environnement — et non un filtre imposé de l’extérieur. Le programme examiné peut l’ignorer, employer un autre protocole ou se connecter directement. Contrôler le trafic suppose une segmentation réseau côté infrastructure.
La configuration ElSandbox_secure.wsb pour ces réglages
<Configuration>
  <VGpu>Disable</VGpu>
  <Networking>DisableEnableEnable</Networking>
  <MappedFolders>
    <MappedFolder>
      <HostFolder>%LOCALAPPDATA%\EvidLock\ElSandbox\sessions\20260827_014522_9f3ac1b8\input</HostFolder>
      <SandboxFolder>C:\EvidLock\Input</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>%LOCALAPPDATA%\EvidLock\ElSandbox\sessions\20260827_014522_9f3ac1b8\control</HostFolder>
      <SandboxFolder>C:\EvidLock\Control</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>D:\Sprawy\PR-2-Ds-114-2026\ElSandbox_Output_20260827_014522_9f3ac1b8</HostFolder>
      <SandboxFolder>C:\EvidLock\Output</SandboxFolder>
      <ReadOnly>false</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>C:\Program Files\Sysinternals</HostFolder>
      <SandboxFolder>C:\EvidLock\Tools\procmon</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>C:\Program Files\Wireshark</HostFolder>
      <SandboxFolder>C:\EvidLock\Tools\wireshark</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
  </MappedFolders>
  <LogonCommand>
    <Command>powershell.exe -NoLogo -NoProfile -ExecutionPolicy Bypass -File C:\EvidLock\Control\bootstrap.ps1</Command>
  </LogonCommand>
  <AudioInput>Disable</AudioInput>
  <VideoInput>Disable</VideoInput>
  <PrinterRedirection>Disable</PrinterRedirection>
  <ClipboardRedirection>Disable</ClipboardRedirection>
  <ProtectedClient>Enable</ProtectedClient>
  <MemoryInMB>4096</MemoryInMB>
</Configuration>
Chronologie et graphe de preuves
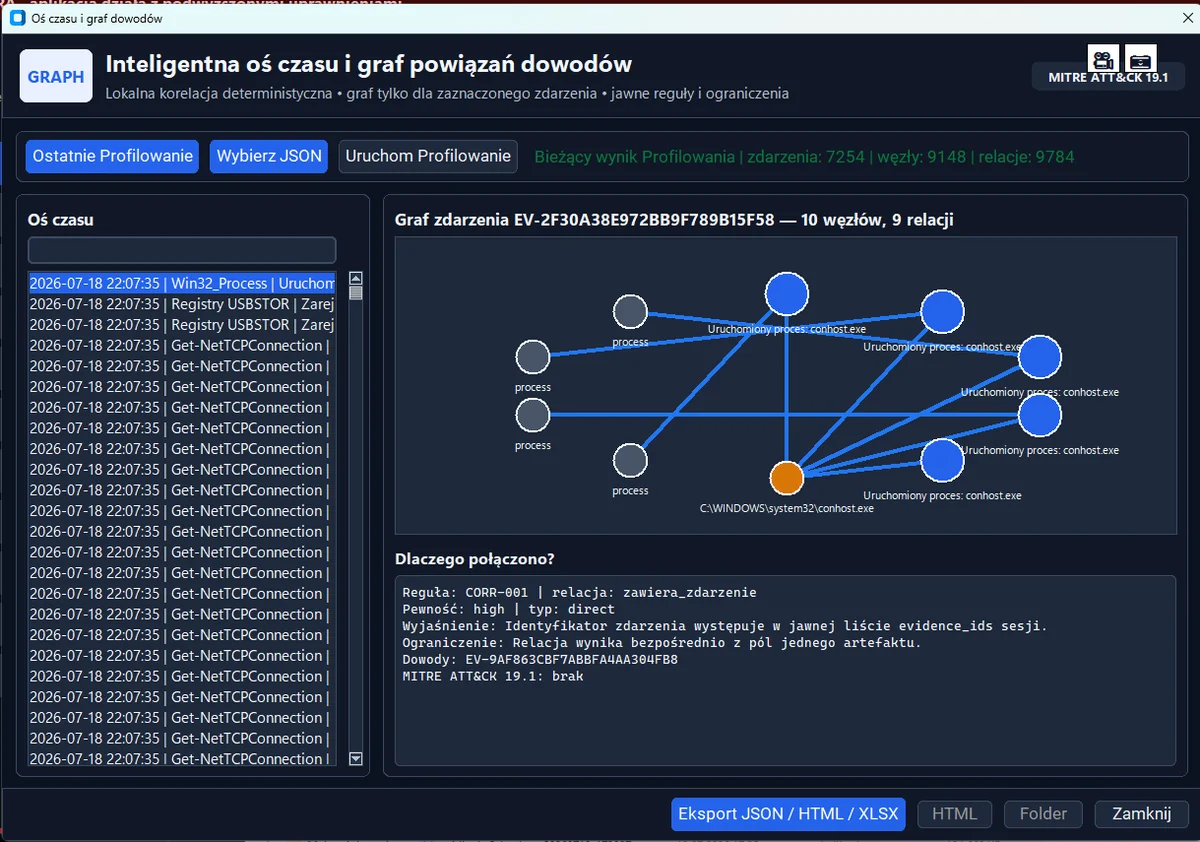
Le profilage d’activité rassemble dans une même chronologie UTC les événements EVTX, du registre, de Prefetch, LNK, Jump Lists, ShellBags, USBSTOR, Amcache, ShimCache, SRUM, des processus, des connexions réseau et des navigateurs.
Corrélation déterministe
Un graphe local à 15 règles de corrélation explicites travaille sur les enregistrements normalisés. Un clic sur une arête affiche la règle, le niveau de confiance, l’explication, les limites et les identifiants des preuves.
Plaso
Vous désignez une image de support et EvidLock en construit la chronologie complète, puis la charge directement dans le graphe de liens. Sans recopier de fichiers d’un outil à l’autre.
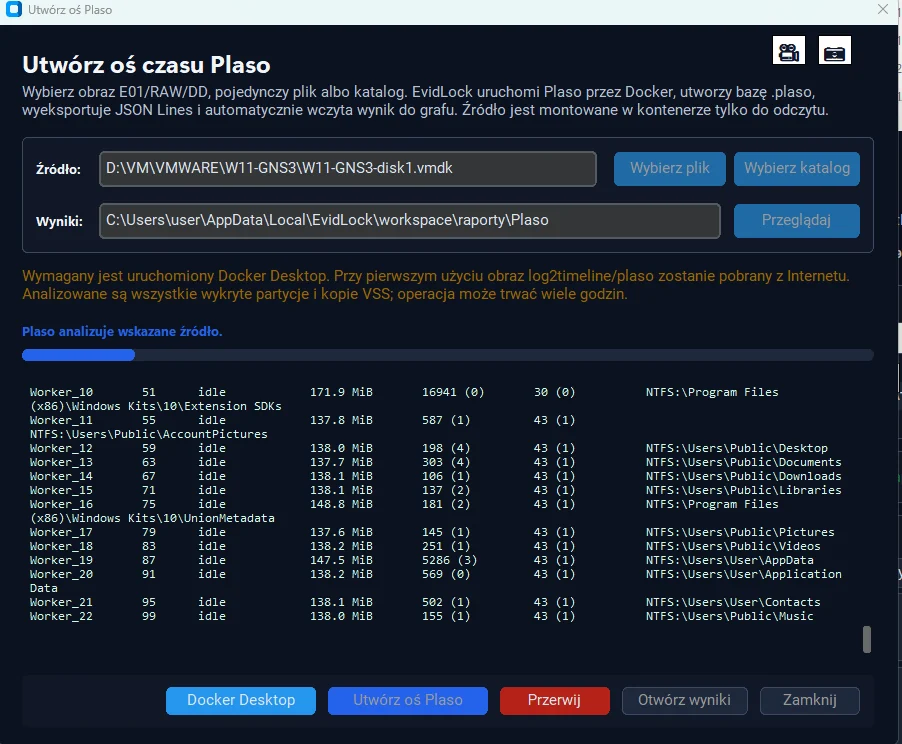
Intégration de Plaso. La chronologie est construite entièrement sur votre poste et le matériel source reste intact. La fonction est disponible quelle que soit la variante d’installation retenue.
Mémoire vive
Les clés de chiffrement, les connexions ouvertes, les processus et les contenus qui n’ont jamais atteint le disque n’existent que dans la mémoire. La préserver est une opération qui ne se répète pas.
Acquisition et analyse
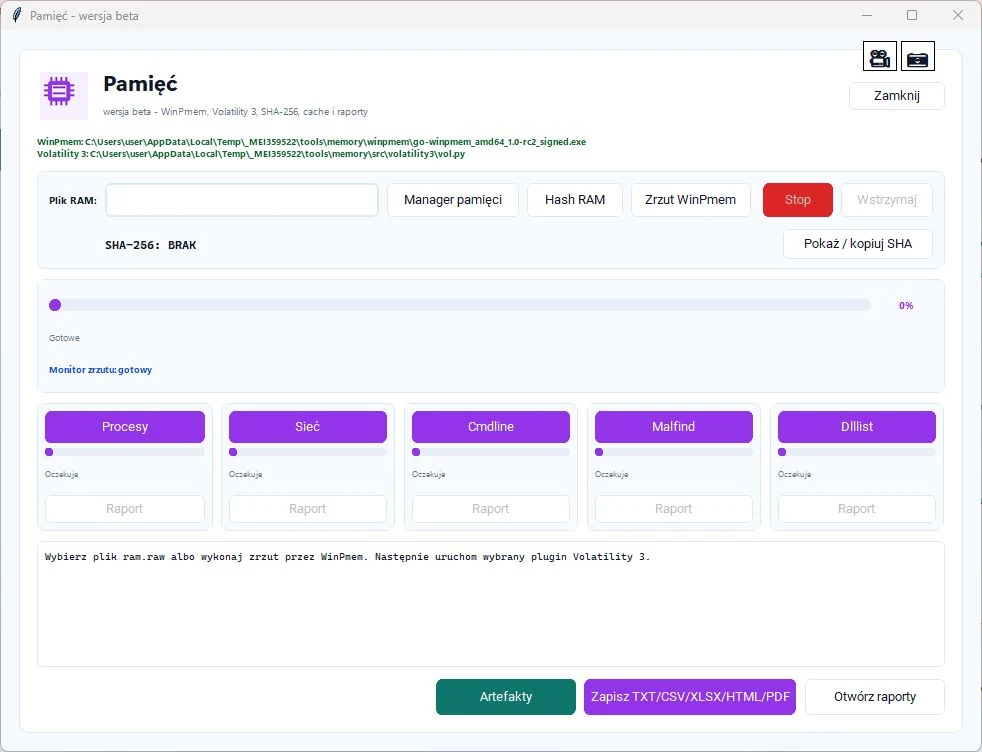
Acquisition de la mémoire par WinPmem, avec progression visible et somme SHA-256 calculée immédiatement. L’analyse est lancée directement sur l’image obtenue.
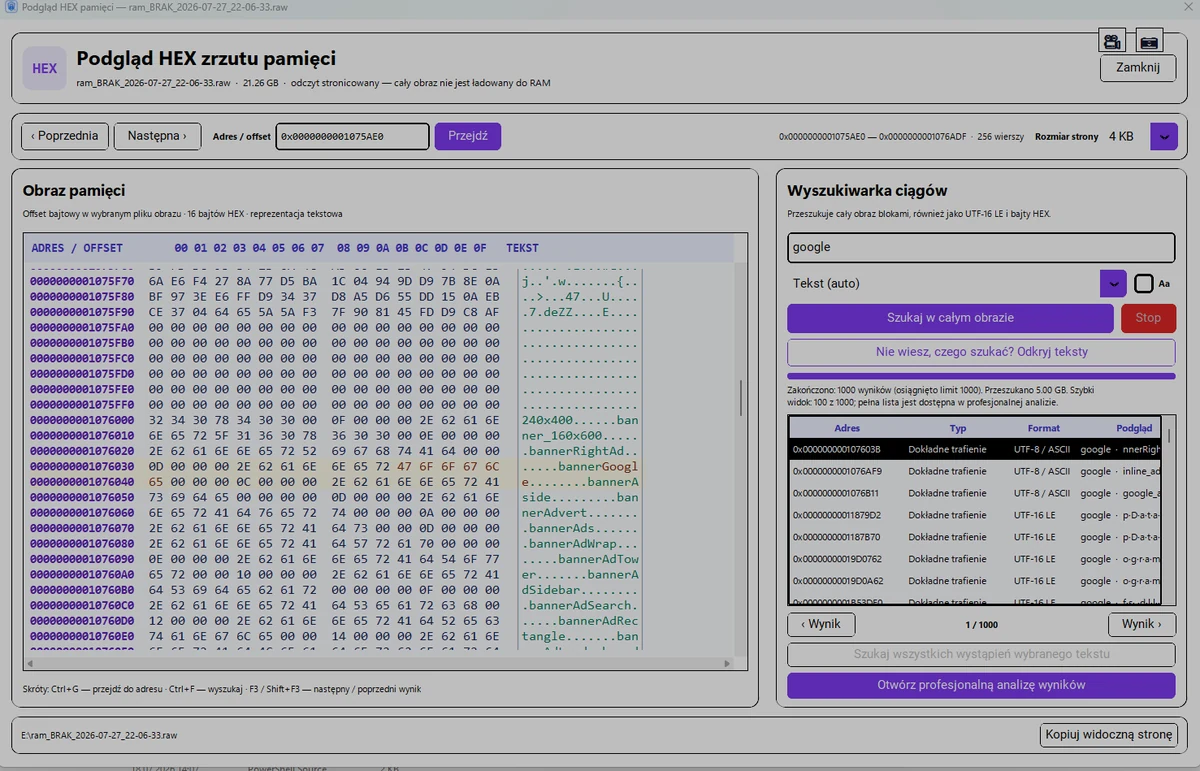
Éditeur HEX
Vue hexadécimale de l’acquisition en lecture paginée — l’image n’est pas chargée en totalité, si bien qu’un fichier de plusieurs dizaines de gigaoctets s’ouvre instantanément.
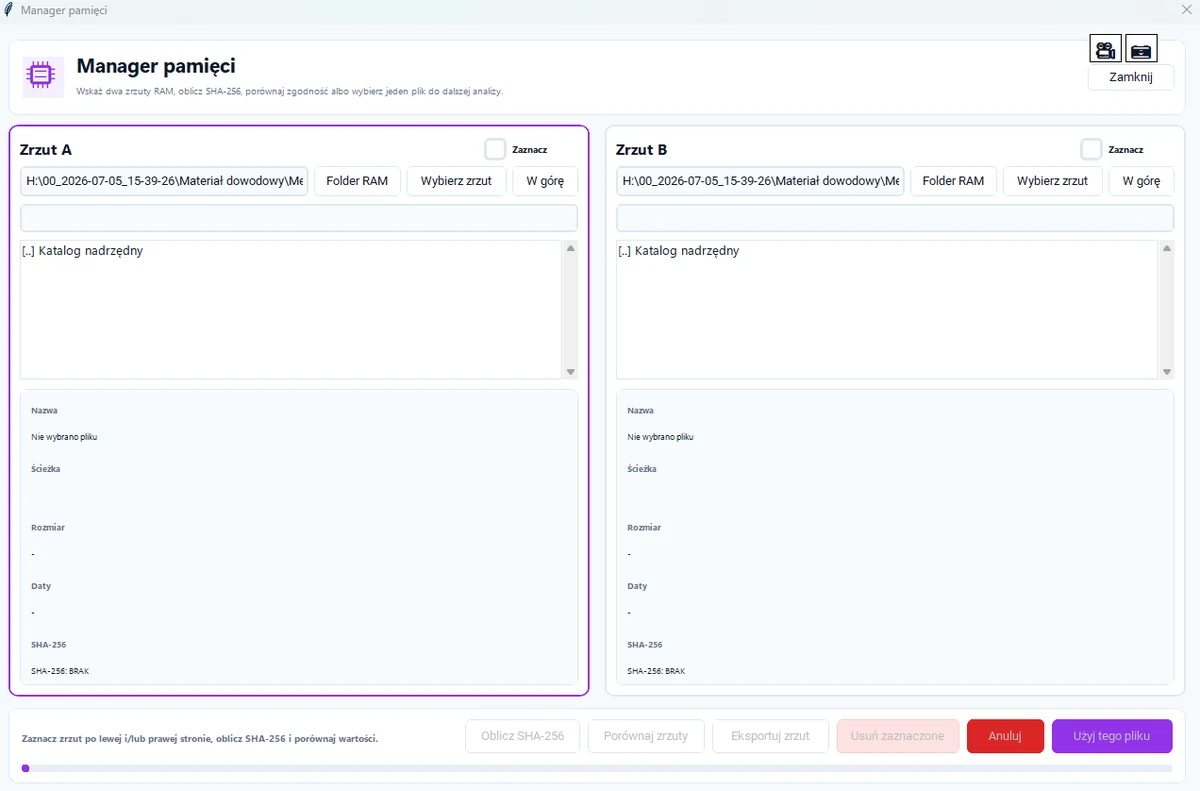
Gestionnaire d’images
Comparaison de deux images mémoire : les sommes SHA-256 sont calculées pour les deux et présentées directement l’une sous l’autre. De quoi démontrer qu’une copie est fidèle à l’original.
Le module est marqué bêta. L’acquisition de la mémoire exige les droits d’administrateur et modifie toujours l’état du système examiné — elle ne peut pas être réalisée sans laisser de trace. Nous le disons franchement, car cette circonstance doit figurer dans la documentation de l’opération.
Rapports et journal des événements
Le travail sur la preuve ne s’arrête pas au constat, mais à la possibilité de le reproduire et de le démontrer. EvidLock enregistre le déroulé au fil de l’eau.
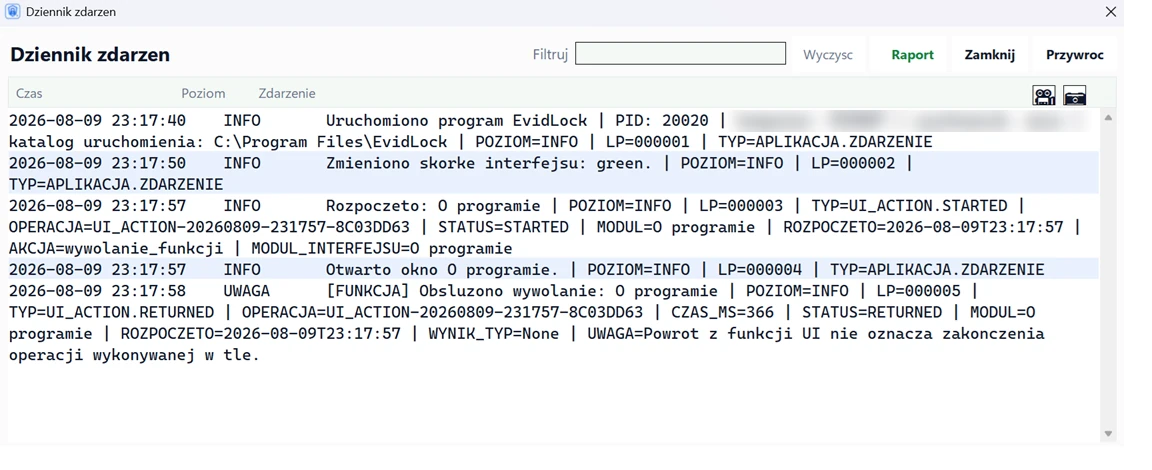
Journal des événements
Chaque opération rejoint le journal avec son heure, son niveau, son numéro d’ordre, son module et sa durée. L’écriture se fait au fil de l’eau : le rapport n’est pas une tâche séparée en fin de journée.
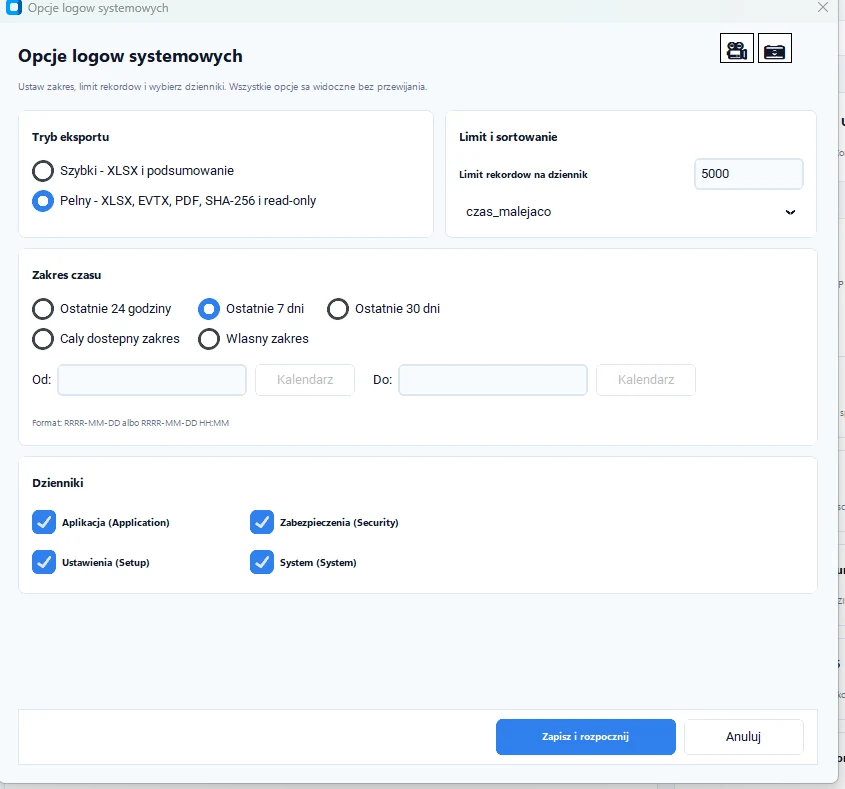
Journaux Windows
Les événements d’application, de sécurité, d’installation et du système, exportés selon une plage de temps et une limite d’enregistrements choisies.
La documentation est utilisable dès sa production — sans mise en forme manuelle, sans recopie et sans calculer les sommes de contrôle avec un outil séparé.
Portée du travail
SHA-256 des fichiers et des répertoires, manifestes déterministes, BLAKE3 pour l’inventaire rapide, MD5 uniquement comme valeur de compatibilité.
Un seul clic : attribut lecture seule, contrôle du chiffrement, sommes de contrôle, manifeste, rapport et archive protégée par mot de passe.
Acquisition par WinPmem, en option pagefile, swapfile et hiberfil, analyse sous Volatility 3 et sommes de contrôle. Module en version bêta.
Imagerie de disques et de volumes vers RAW/ISO, montage, comparaison d’images et lecture des formats E01/Ex01 et AFF4.
Une base commune pour sept analyses indépendantes : signatures de fichiers, chiffrement, jeux de hachages, YARA, journaux SQLite, sauvegardes de téléphones et Sleuth Kit.
Historique, favoris, téléchargements, cookies, cache et métadonnées des mots de passe enregistrés, avec filtre des contenus à risque.
Export du registre vers .hiv, CSV, XLSX, TXT et PDF, et des journaux système vers XLSX, EVTX, PDF et TXT.
Recherche multithread de termes dans les noms et à l’intérieur des fichiers texte, PDF, Office, OpenDocument et EML.
Rapports PDF, CSV, TXT et XLSX, rapport final du dossier et journal des opérations avec rapport HTML interactif.
BitLocker, LUKS, FileVault ainsi que les archives, documents et clés chiffrés. Les conteneurs sans signature sont signalés comme soupçon, jamais comme certitude.
Adresses, contacts et chemins extraits des fichiers WAL et journal — des écritures qui n’ont pas encore rejoint la base du navigateur ou de la messagerie.
Reconnaissance des sauvegardes iTunes/Finder et adb backup : modèle de l’appareil, version du système, date, nombre de fichiers et information sur le chiffrement.
Description des propriétés d’un enregistrement et comparaison de deux échantillons avec forme d’onde et spectrogramme. Le résultat est un indice, jamais une identification du locuteur.
Captures PCAP analysées par Suricata et Zeek : alertes, connexions, DNS, HTTP, TLS et fichiers dans un seul tableau, avec un manifeste pour refaire l’analyse.
Un fichier inconnu ouvert dans le bac à sable natif de Windows : copie vérifiée en lecture seule, réseau coupé par défaut, dossier d’affaire jamais monté.
Éditions
Un installateur d’application, trois variantes portables et quatre modules dotés de leur propre installateur. Tous partagent le même moteur et le même format de dossier.
Phase de test. EvidLock n’a pas encore de version de production — les tests sont en cours et l’étendue comme le comportement des modules peuvent encore changer.
Téléchargement suspendu — Les fichiers seront publiés une fois la signature de code terminée et les sommes SHA-256 disponibles.
Détails des éditions sur evidlock.pl
Installateur ou version portable ? L’installateur enregistre le programme dans le système, crée des raccourcis et gère les mises à jour. La version portable s’exécute depuis une clé USB, sans installation — mais elle démarre nettement plus lentement, car elle se décompresse à chaque lancement.
Chaque édition commerciale exige une clé ELP1. Sans clé, le programme démarre en mode démonstration avec un nombre de lancements limité.
Les descriptions complètes, les prérequis et les sommes de contrôle sont sur evidlock.pl. Avant d’exécuter un fichier, comparez sa somme SHA-256 à la valeur publiée avec l’édition.
Sécurité
EvidLock traite le matériel sur le poste de l’opérateur. Le serveur de mises à jour ne diffuse que les fichiers du programme, et le serveur d’activation des clés ELP1 gère la licence et des identifiants pseudonymes — il ne reçoit jamais les fichiers analysés.
Les installateurs sont accompagnés de sommes SHA-256 publiées. Les mises à jour de production exigent en plus une signature Authenticode valide.
L’API d’activation n’accepte que les données nécessaires à la vérification des limites d’appareils et de lancements.
Le site, les fichiers de mise à jour et la console de licences tournent sur des sous-domaines distincts.
Les prolongations accordées et les décisions du serveur sont consignées dans un journal contrôlé.
EvidLock ordonne et corrèle les artefacts, mais n’attribue pas automatiquement une action à une personne. Chaque lien du graphe porte une règle explicite, un niveau de confiance et ses limites — c’est vous qui tirez les conclusions et c’est vous qui les défendrez.