Służby i organy ścigania
Zabezpieczanie nośników, powtarzalny przebieg czynności i dokumentacja gotowa do akt.
 EvidLockV2
Forensic Evidence Tool dla Windows
EvidLock zabezpiecza, analizuje i dokumentuje materiał cyfrowy w jednym środowisku — od sumy kontrolnej po gotowy raport. Wszystko lokalnie: bez chmury, bez konta, bez wysyłania czegokolwiek na zewnątrz.
GRAF POWIĄZAŃ — NA ŻYWO
15 REGUŁ — każda krawędź ma regułę, poziom pewności i wypisane ograniczenia
0 bajtów
wysyłanych na zewnątrz15 reguł
jawnej korelacji dowodów8 modułów
Player · View · Commander · Carver · Voice · Tracker · Network · SandboxSHA-256
na każdym etapie pracyDla kogo
Powtarzalność czynności, czytelny ślad audytowy i możliwy do wykazania związek między wynikiem a źródłem — to wymagania postępowania karnego. Te same wymagania ma biegły, zespół reagowania na incydenty, audytor i student, który dopiero uczy się metodyki.
Zabezpieczanie nośników, powtarzalny przebieg czynności i dokumentacja gotowa do akt.
Opinie oparte na weryfikowalnych sumach kontrolnych, z jawnymi ograniczeniami interpretacyjnymi.
Reagowanie na incydenty i analiza artefaktów bez wynoszenia danych poza organizację.
Inwentaryzacja materiału, kontrola integralności i raporty do postępowań wewnętrznych.
Kompletny warsztat na jednym laptopie, działający również bez dostępu do sieci.
Cyberbezpieczeństwo, informatyka śledcza i prawo nowych technologii — warsztat na własnym laptopie.
Jedno środowisko na zajęcia z zabezpieczania nośników i budowy osi czasu, bez dostępu do sieci.
Carving, analiza pamięci, reguły YARA i graf powiązań w jednym miejscu.
Moduły
Każdy moduł otwiera się jako osobne okno i pracuje na tym samym materiale sprawy — bez eksportów pośrednich i bez przeklejania ścieżek.
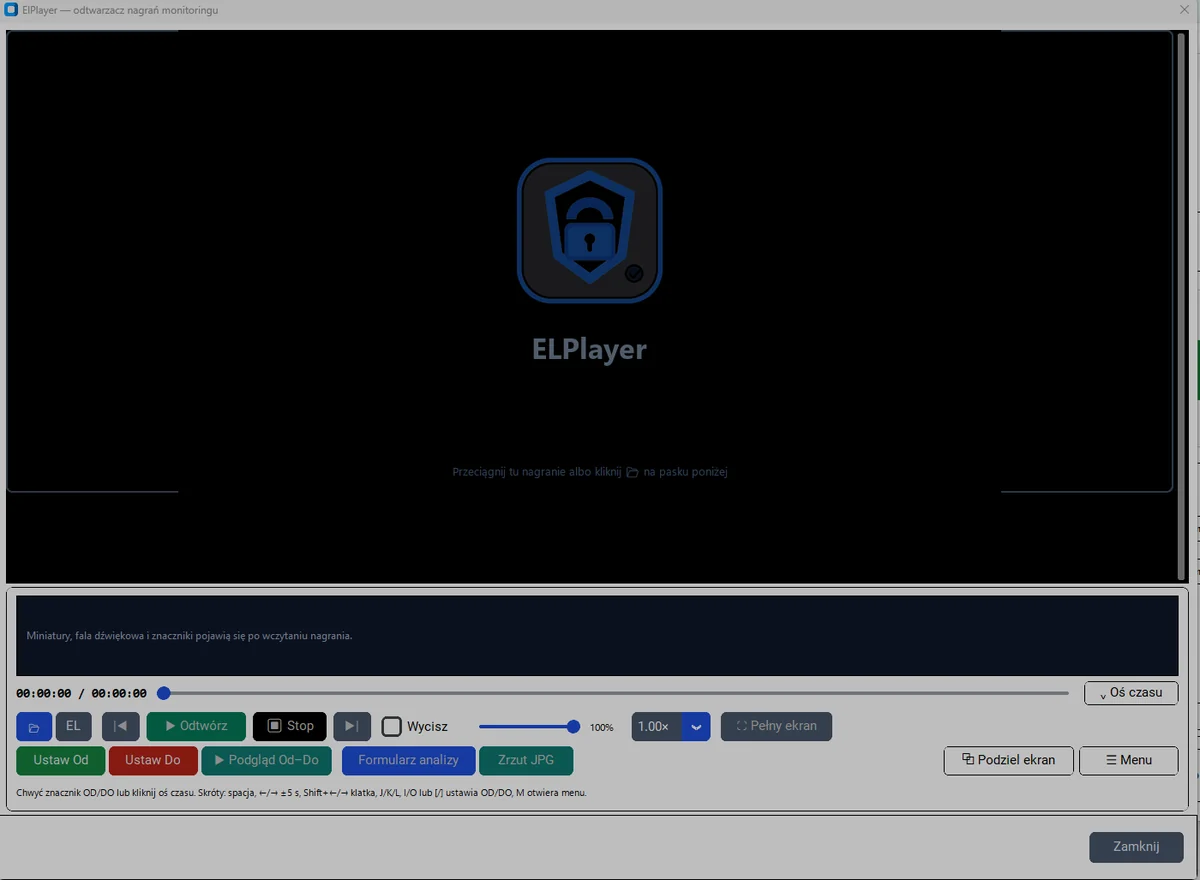
ElPlayer
Odtwarzacz przygotowany do materiału dowodowego: precyzyjna oś czasu CFR i VFR, znaczniki Od–Do, obsługa wielu kamer i podzielony ekran.
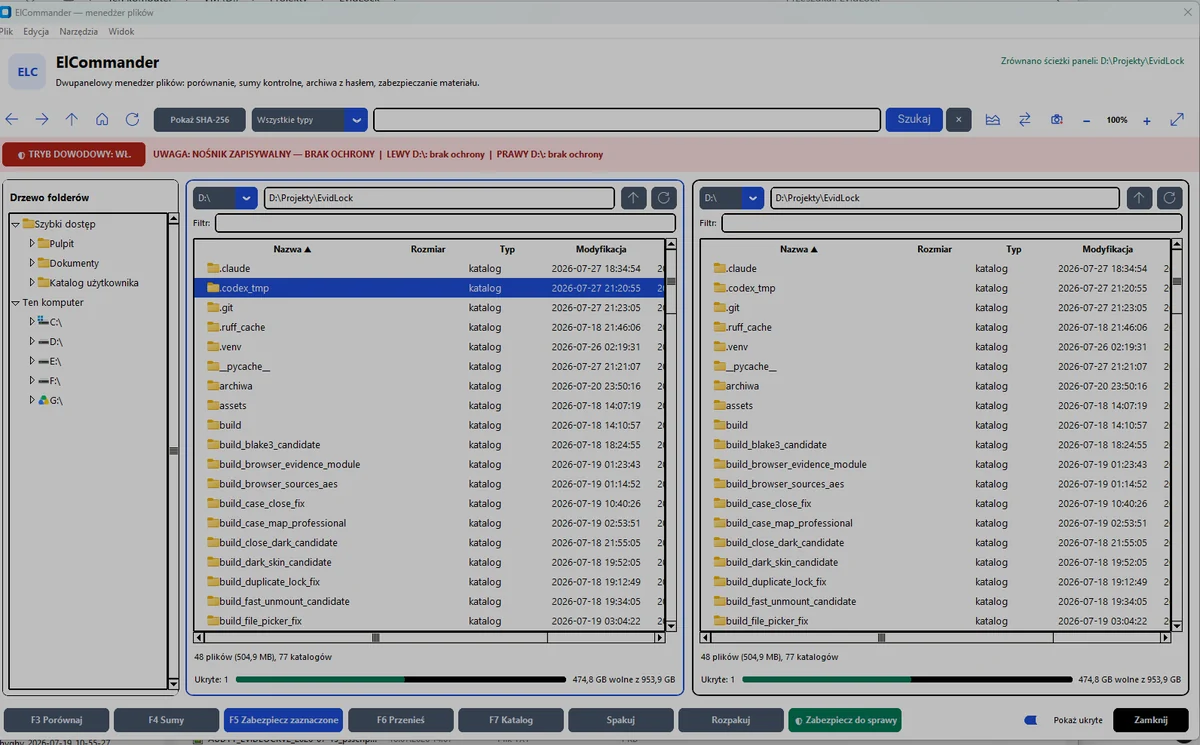
ElCommander
Menedżer plików, który liczy sumy kontrolne w locie i ostrzega, gdy nośnik jest zapisywalny — zanim popełnisz błąd.
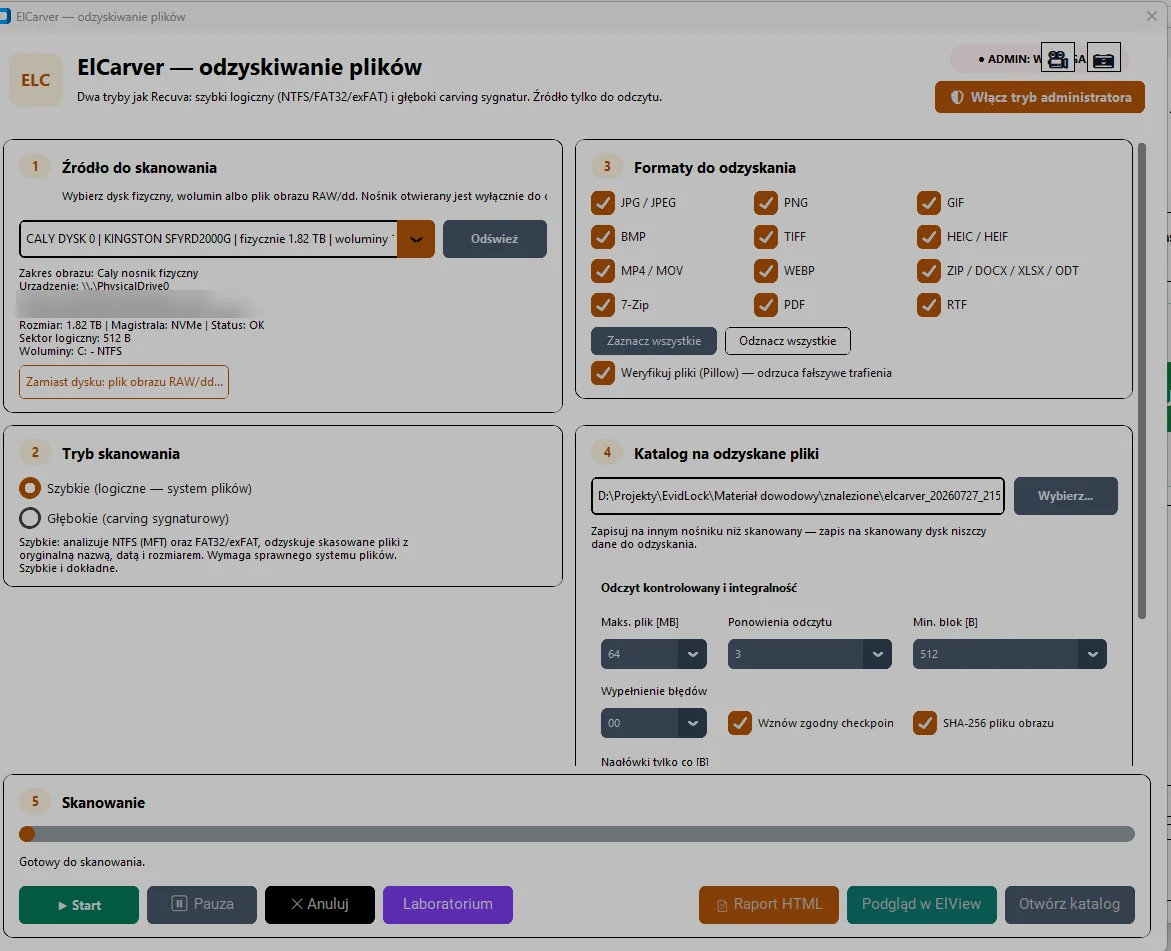
ElCarver
Dwa tryby pracy: szybki logiczny na NTFS, FAT32 i exFAT oraz głęboki carving sygnaturowy. Źródło otwierane wyłącznie do odczytu.
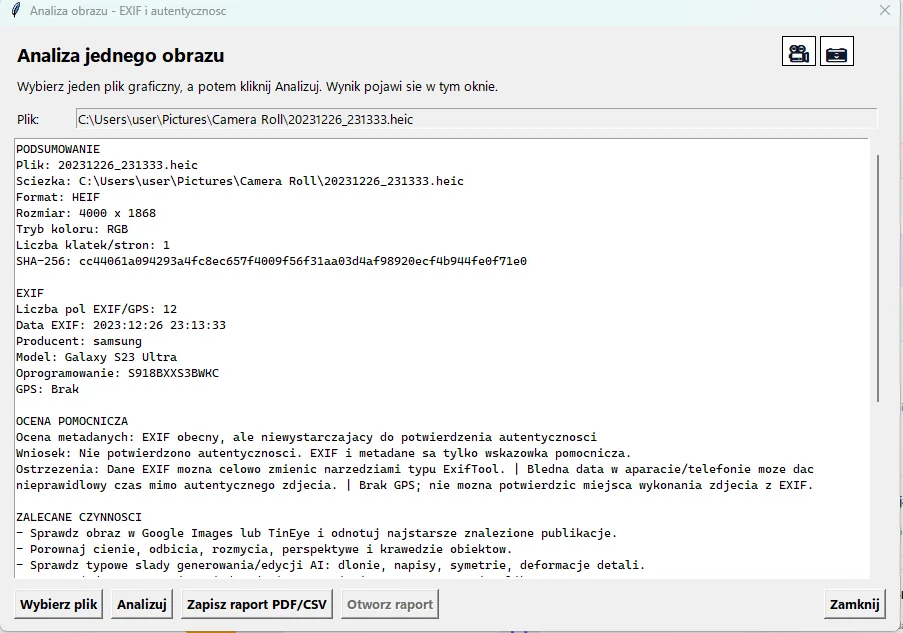
ElView
Podgląd materiału zdjęciowego z kadrowaniem, odczytem metadanych EXIF oraz HEIC i zabezpieczeniem każdego pliku sumą SHA-256.
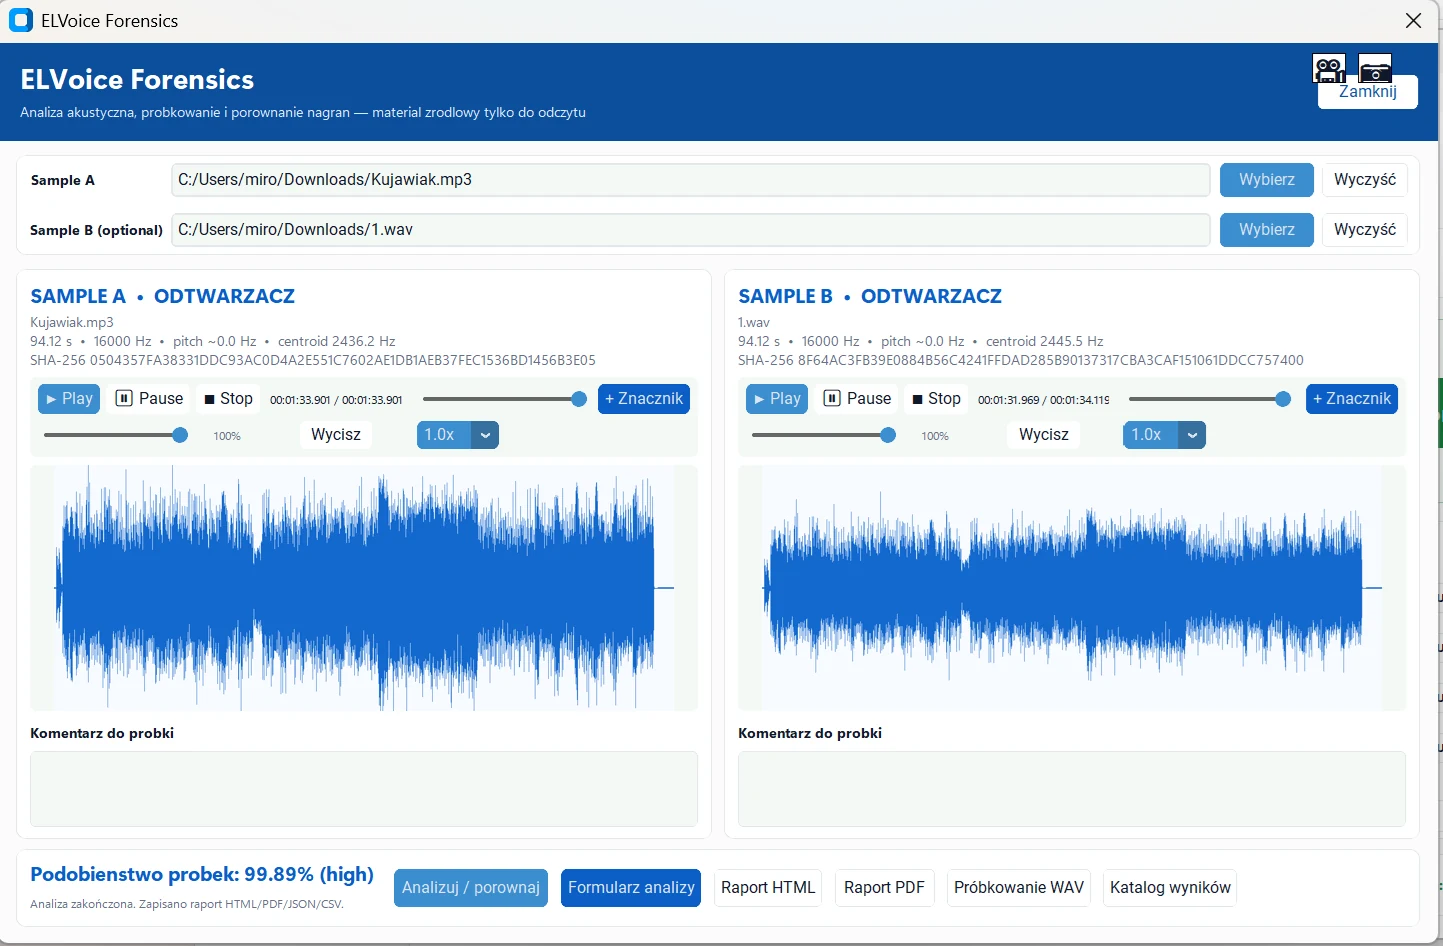
ELVoice
Analiza próbek dźwiękowych w całości na Twoim stanowisku. Przebieg fali, spektrogram i porównanie dwóch nagrań z jawnie podaną metodą.
ELTracker
Lokalna analiza kopii iOS, drzew Android, pamięci współdzielonej, backup.ab oraz Google Takeout bez modyfikowania źródła.
ELNetwork
Analiza plików PCAP Suricatą i Zeekiem w jednym przebiegu. Zrzut pozostaje nienaruszony, a każdy przebieg dostaje własny manifest.
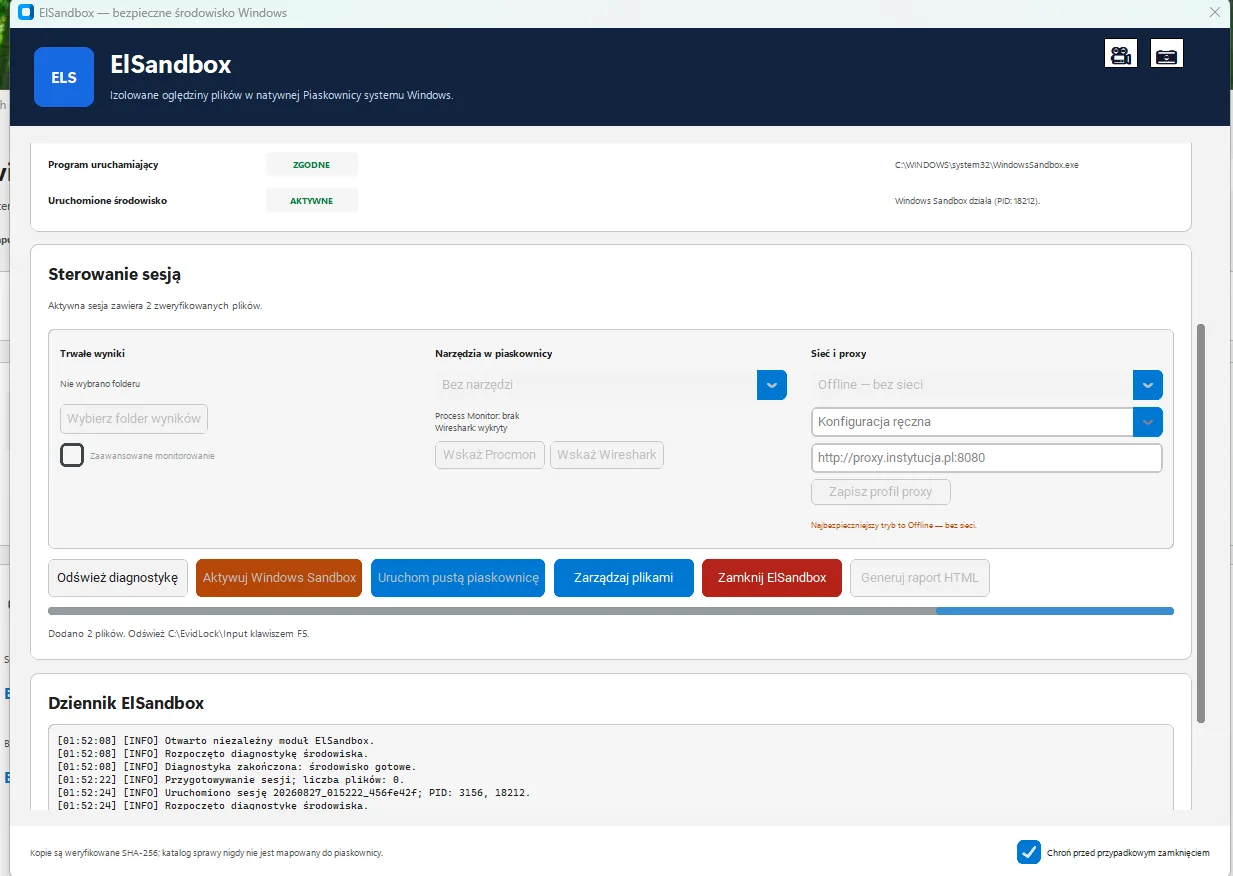
ELSandbox
Kontrolowana sesja w natywnej Piaskownicy Windows. Do gościa trafia wyłącznie zweryfikowana SHA-256 kopia materiału, tylko do odczytu — katalog sprawy nie jest mapowany nigdy.
Model izolacji
Ustaw sesję tak, jak ustawiłbyś ją w module. Schemat i konfiguracja .wsb pod spodem zmieniają się dokładnie tak, jak zmienia je ELSandbox — to ten sam zestaw decyzji, nie ilustracja poglądowa.
Tryb domyślny i zalecany dla nieznanego pliku. Gość nie ma sieci, więc badany program nie połączy się z serwerem sterującym ani nie pobierze dalszej części ładunku.
Gość korzysta z sieci udostępnionej przez Windows Sandbox. Ruch badanego programu wychodzi na zewnątrz — ten tryb ma sens tylko wtedy, gdy świadomie chcesz obserwować połączenia.
Proxy jest ustawieniem wewnątrz gościa — WinINET, WinHTTP i zmienne środowiskowe — a nie filtrem wymuszanym z zewnątrz. Badany program może je pominąć, użyć innego protokołu albo połączyć się bezpośrednio. Kontrola ruchu wymaga segmentacji sieci po stronie infrastruktury.
Konfiguracja ElSandbox_secure.wsb dla tych ustawień
<Configuration>
  <VGpu>Disable</VGpu>
  <Networking>DisableEnableEnable</Networking>
  <MappedFolders>
    <MappedFolder>
      <HostFolder>%LOCALAPPDATA%\EvidLock\ElSandbox\sessions\20260827_014522_9f3ac1b8\input</HostFolder>
      <SandboxFolder>C:\EvidLock\Input</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>%LOCALAPPDATA%\EvidLock\ElSandbox\sessions\20260827_014522_9f3ac1b8\control</HostFolder>
      <SandboxFolder>C:\EvidLock\Control</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>D:\Sprawy\PR-2-Ds-114-2026\ElSandbox_Output_20260827_014522_9f3ac1b8</HostFolder>
      <SandboxFolder>C:\EvidLock\Output</SandboxFolder>
      <ReadOnly>false</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>C:\Program Files\Sysinternals</HostFolder>
      <SandboxFolder>C:\EvidLock\Tools\procmon</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>C:\Program Files\Wireshark</HostFolder>
      <SandboxFolder>C:\EvidLock\Tools\wireshark</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
  </MappedFolders>
  <LogonCommand>
    <Command>powershell.exe -NoLogo -NoProfile -ExecutionPolicy Bypass -File C:\EvidLock\Control\bootstrap.ps1</Command>
  </LogonCommand>
  <AudioInput>Disable</AudioInput>
  <VideoInput>Disable</VideoInput>
  <PrinterRedirection>Disable</PrinterRedirection>
  <ClipboardRedirection>Disable</ClipboardRedirection>
  <ProtectedClient>Enable</ProtectedClient>
  <MemoryInMB>4096</MemoryInMB>
</Configuration>
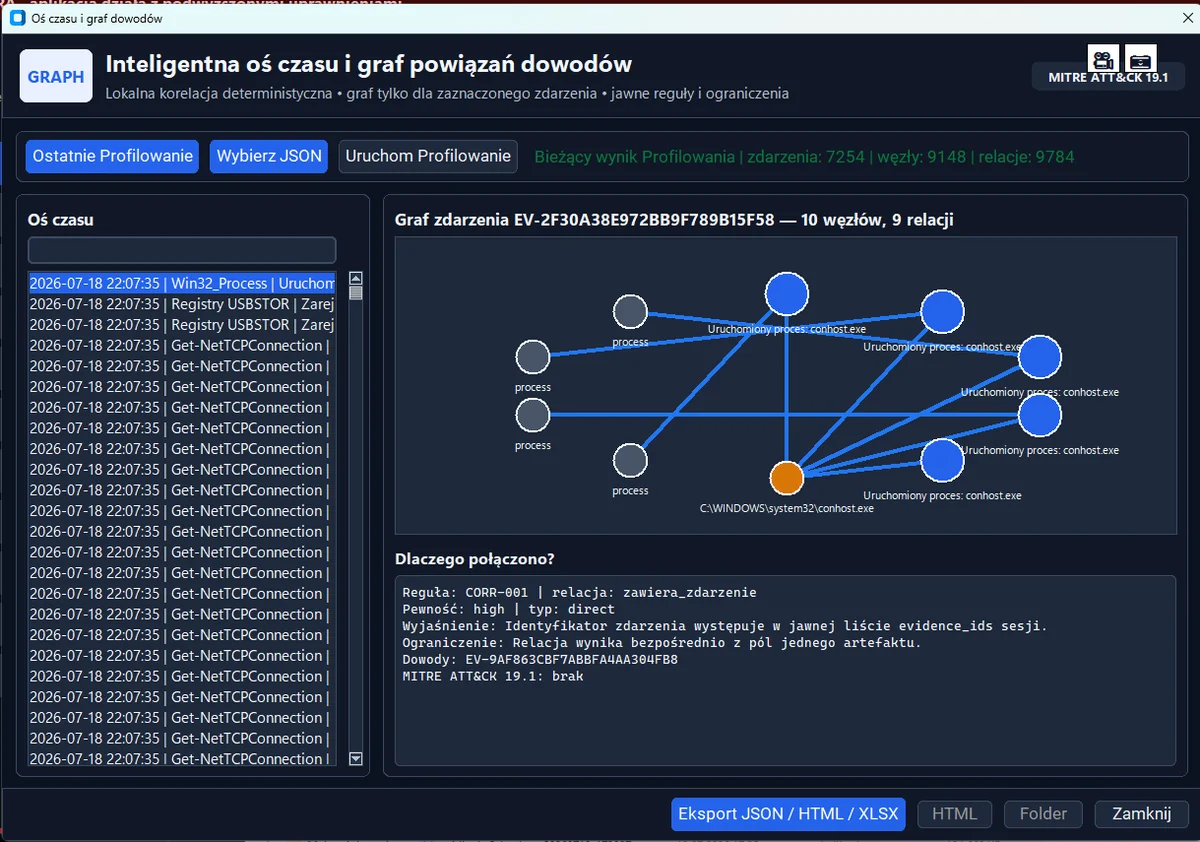
Oś czasu i graf dowodów
Profilowanie aktywności zestawia zdarzenia EVTX, rejestru, Prefetch, LNK, Jump Lists, ShellBags, USBSTOR, Amcache, ShimCache, SRUM, procesów, połączeń sieciowych i przeglądarek w jednej osi czasu UTC.
Deterministyczna korelacja
Nad znormalizowanymi rekordami pracuje lokalny graf z 15 jawnymi regułami korelacji. Kliknięcie krawędzi pokazuje regułę, poziom pewności, wyjaśnienie, ograniczenia i identyfikatory dowodów.
Plaso
Wskazujesz obraz nośnika, a EvidLock buduje z niego pełną oś czasu i wczytuje ją wprost do grafu powiązań. Bez przeklejania plików między narzędziami.
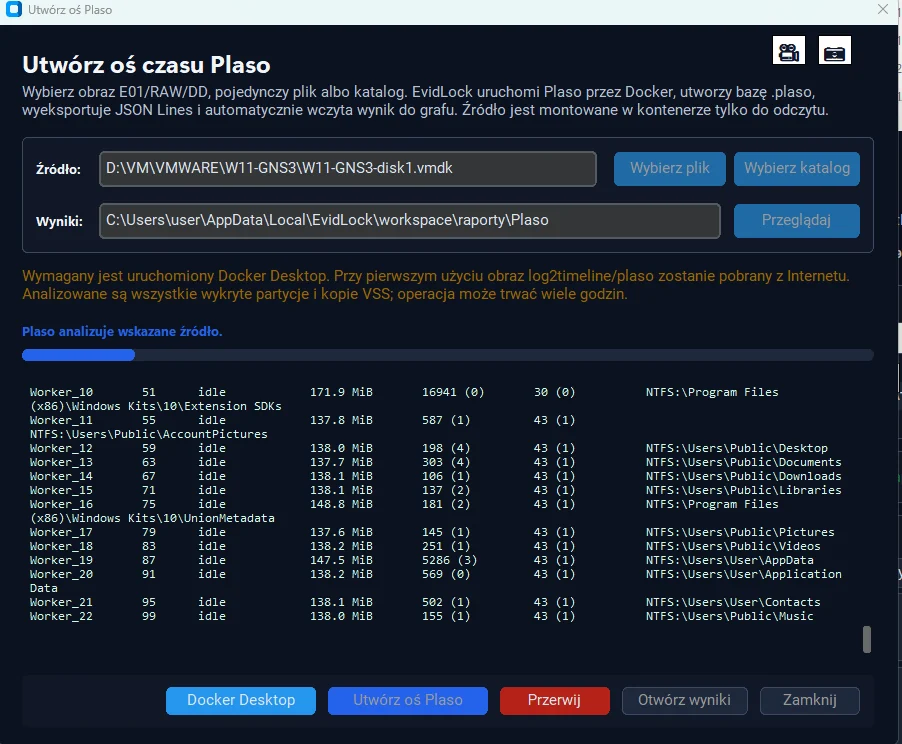
Integracja z Plaso. Oś czasu powstaje w całości na Twoim stanowisku, a materiał źródłowy pozostaje nienaruszony. Funkcja jest dostępna niezależnie od wybranego wariantu instalacji.
Pamięć operacyjna
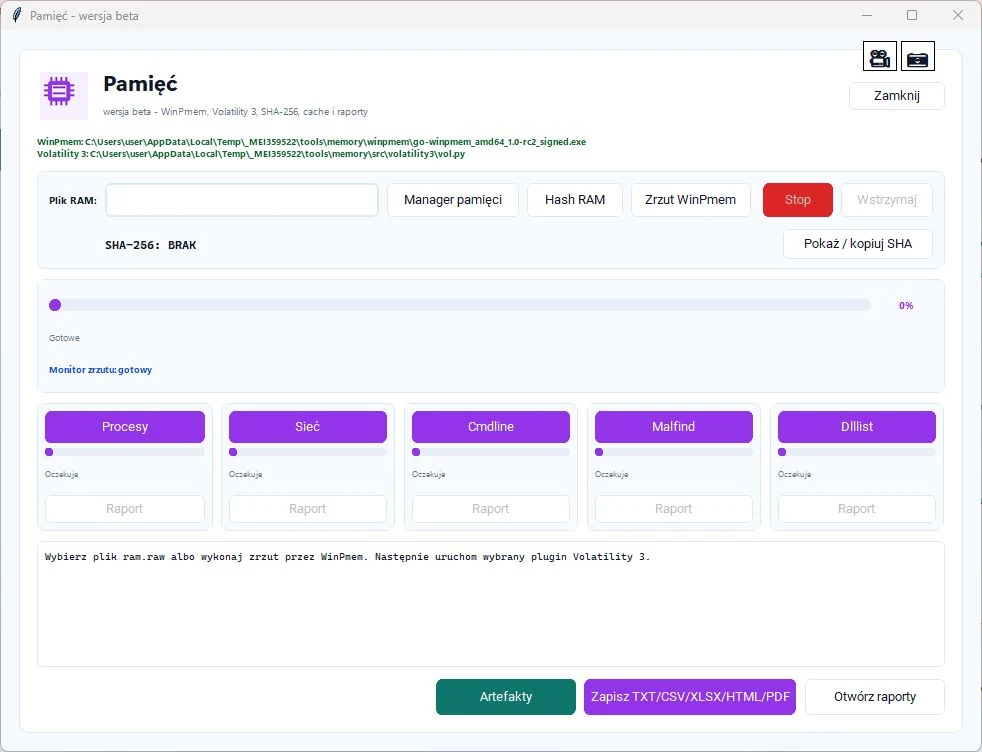
Klucze szyfrujące, otwarte połączenia, procesy i treści, które nigdy nie trafiły na dysk, istnieją wyłącznie w pamięci. Zabezpieczenie jej to czynność, której nie da się powtórzyć.
Zrzut i analiza
Zrzut pamięci wykonywany narzędziem WinPmem, z widocznym postępem i sumą SHA-256 liczoną od razu. Analiza uruchamiana wprost na pozyskanym obrazie.
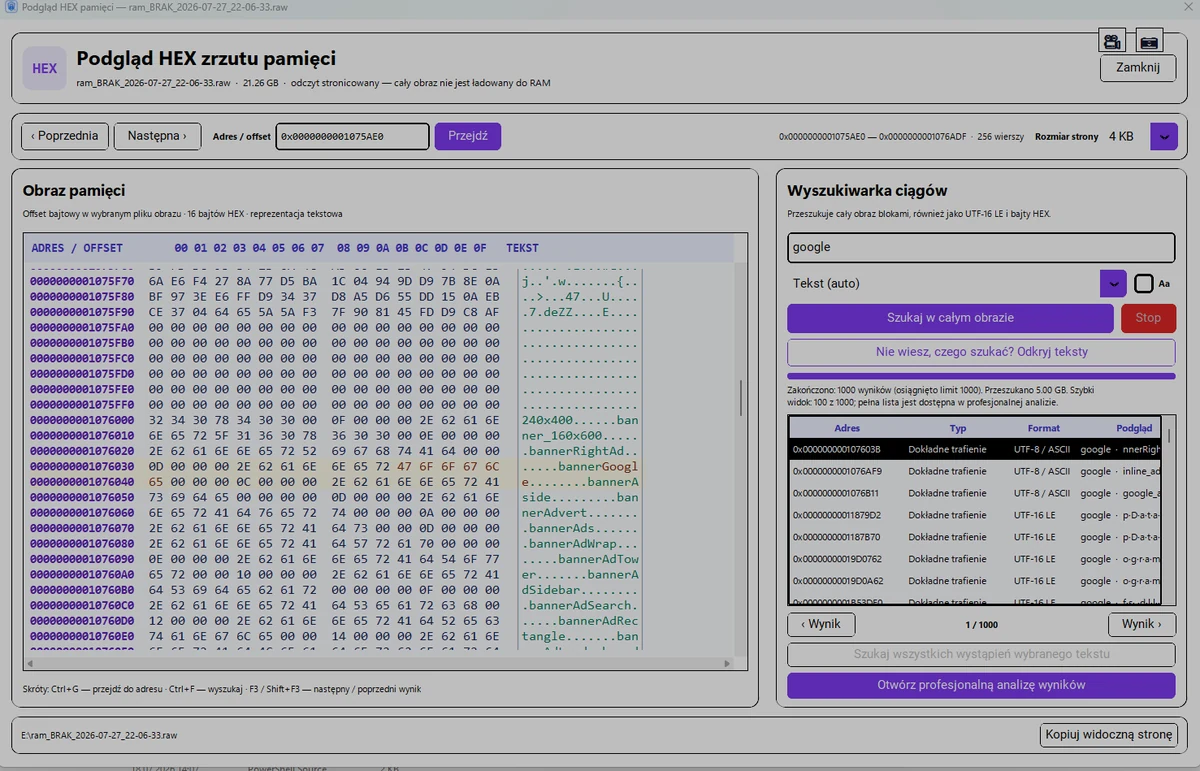
Edytor HEX
Podgląd HEX zrzutu z odczytem stronicowanym — obraz nie jest wczytywany w całości, więc plik o rozmiarze kilkudziesięciu gigabajtów otwiera się natychmiast.
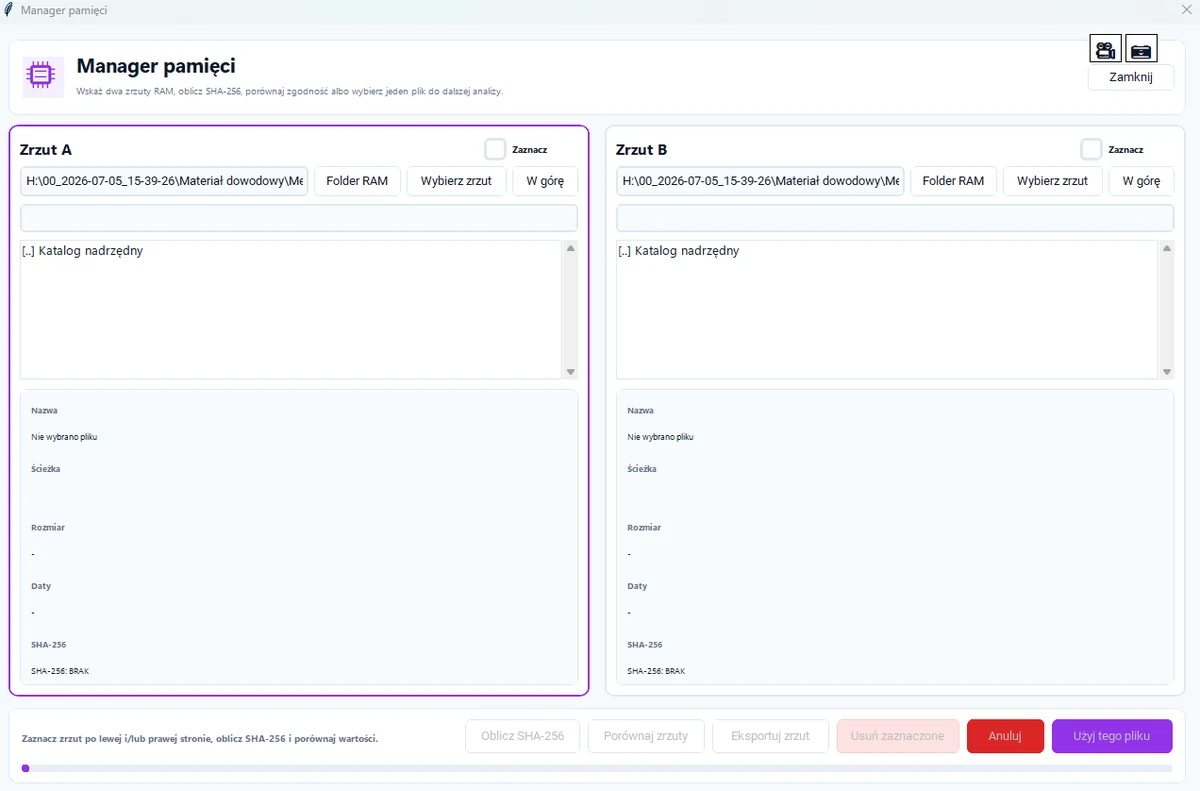
Menadżer obrazów
Porównanie dwóch obrazów pamięci: sumy SHA-256 liczone dla obu i zestawione wprost. Pozwala wykazać, że kopia jest wierna oryginałowi.
Moduł jest oznaczony jako beta. Zrzut pamięci wymaga uprawnień administratora i zawsze zmienia stan badanego systemu — nie da się go pozyskać bez śladu. Podajemy to wprost, bo tę okoliczność trzeba odnotować w dokumentacji czynności.
Raporty i dziennik zdarzeń
Praca dowodowa nie kończy się na ustaleniu, tylko na tym, czy da się je odtworzyć i wykazać. EvidLock zapisuje przebieg na bieżąco.
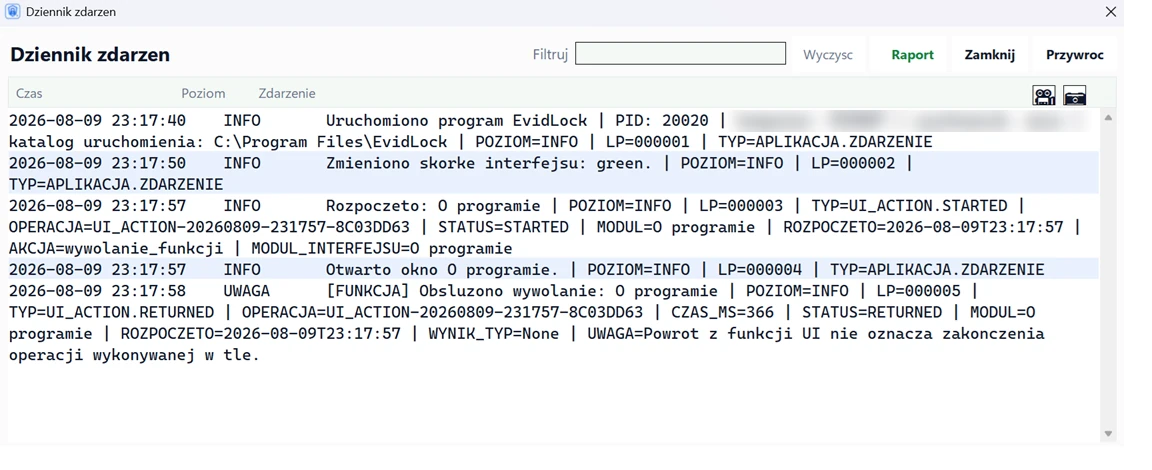
Dziennik zdarzeń
Każda operacja trafia do dziennika z czasem, poziomem, numerem porządkowym, modułem i czasem wykonania. Zapis idzie na bieżąco, więc raport nie jest osobnym zadaniem na koniec dnia.
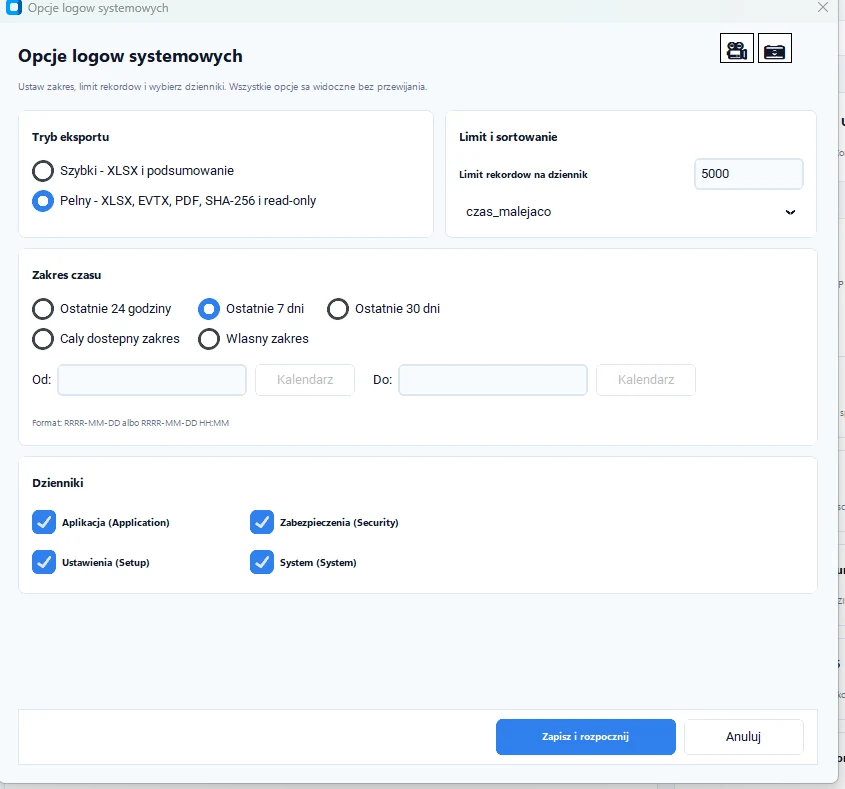
Logi Windows
Zdarzenia aplikacji, zabezpieczeń, ustawień i systemu eksportowane z wybranym zakresem czasu i limitem rekordów.
Dokumentacja nadaje się do akt od razu — bez ręcznego porządkowania, przepisywania i liczenia sum kontrolnych osobnym narzędziem.
Zakres pracy
SHA-256 plików i katalogów, deterministyczne manifesty, BLAKE3 do szybkiej inwentaryzacji, MD5 wyłącznie jako wartość zgodnościowa.
Jedno kliknięcie: atrybut tylko do odczytu, kontrola szyfrowania, sumy kontrolne, manifest, raport i hasłowane archiwum.
Zrzut przez WinPmem, opcjonalnie pagefile, swapfile i hiberfil, analiza w Volatility 3 i sumy kontrolne. Moduł w wersji beta.
Obrazowanie dysków i woluminów do RAW/ISO, montowanie, porównywanie obrazów oraz odczyt E01/Ex01 i AFF4.
Wspólna baza dla siedmiu niezależnych skanów: sygnatury plików, szyfrowanie, zbiory hashy, YARA, dzienniki SQLite, kopie telefonów i Sleuth Kit.
Historia, zakładki, pobrane pliki, cookies, cache i metadane zapisanych haseł, z filtrem treści ryzykownych.
Eksport rejestru do .hiv, CSV, XLSX, TXT i PDF oraz logów systemowych do XLSX, EVTX, PDF i TXT.
Wielowątkowe wyszukiwanie fraz w nazwach i wnętrzu plików tekstowych, PDF, Office, OpenDocument oraz EML.
Raporty PDF, CSV, TXT i XLSX, raport końcowy sprawy oraz dziennik operacji z interaktywnym raportem HTML.
BitLocker, LUKS, FileVault oraz zaszyfrowane archiwa, dokumenty i klucze. Kontenery bez sygnatury zgłaszane jako podejrzenie, nigdy jako pewnik.
Adresy, kontakty i ścieżki wydobywane z plików WAL i journal — z zapisów, które nie trafiły jeszcze do bazy przeglądarki albo komunikatora.
Rozpoznawanie kopii iTunes/Finder i adb backup: model urządzenia, wersja systemu, data kopii, liczba plików i informacja o szyfrowaniu.
Opis właściwości nagrania oraz porównanie dwóch próbek z przebiegiem fali i spektrogramem. Wynik jest przesłanką, nigdy identyfikacją mówcy.
Zrzuty PCAP analizowane Suricatą i Zeekiem: alarmy, połączenia, DNS, HTTP, TLS i pliki w jednym zestawieniu, z manifestem do powtórzenia analizy.
Nieznany plik otwierany w natywnej Piaskownicy Windows: zweryfikowana kopia tylko do odczytu, sieć domyślnie wyłączona, katalog sprawy nigdy nie mapowany.
Wydania
Jeden instalator aplikacji, trzy warianty przenośne i cztery moduły z własnymi instalatorami. Wszystkie mają ten sam silnik i ten sam format sprawy.
Faza testowa. EvidLock nie ma jeszcze wydania produkcyjnego — trwają testy, a zakres i zachowanie modułów mogą się jeszcze zmienić.
Pobieranie wstrzymane — Pliki zostaną udostępnione po zakończeniu podpisywania cyfrowego i opublikowaniu sum kontrolnych SHA-256.
Szczegóły wydań na evidlock.pl
Instalator czy wersja przenośna? Instalator zapisuje program w systemie, tworzy skróty i obsługuje aktualizacje. Wersja przenośna działa z pendrive'a, bez instalacji — startuje jednak zauważalnie dłużej, bo przy każdym uruchomieniu rozpakowuje paczkę.
Każde komercyjne wydanie wymaga klucza ELP1. Bez klucza program uruchamia się w trybie demonstracyjnym z limitem uruchomień.
Pełne opisy wydań, wymagania i sumy kontrolne znajdziesz na evidlock.pl. Przed uruchomieniem porównaj sumę SHA-256 pliku z wartością podaną przy wydaniu.
Bezpieczeństwo
EvidLock przetwarza materiał na komputerze operatora. Serwer aktualizacji udostępnia wyłącznie pliki programu, a serwer aktywacji kluczy ELP1 obsługuje licencję i pseudonimowe identyfikatory — nie odbiera analizowanych plików.
Instalatory mają publikowane sumy SHA-256. Aktualizacje produkcyjne wymagają dodatkowo prawidłowego podpisu Authenticode.
API aktywacji przyjmuje tylko dane konieczne do weryfikacji limitu urządzeń i uruchomień.
Strona, pliki aktualizacji i panel licencyjny działają w osobnych subdomenach.
Wydane przedłużenia i decyzje serwera są zapisywane w kontrolowanym dzienniku.
EvidLock porządkuje i koreluje artefakty, ale nie przypisuje automatycznie działań konkretnej osobie. Każde powiązanie w grafie ma jawną regułę, poziom pewności i wypisane ograniczenia — to Ty wyciągasz wnioski i to Ty je obronisz.