Ermittlungsbehörden
Sicherung von Datenträgern, wiederholbarer Ablauf und aktenfertige Dokumentation.
 EvidLockV2
Forensic Evidence Tool für Windows
EvidLock sichert, analysiert und dokumentiert digitales Beweismaterial in einer einzigen Umgebung — von der ersten Prüfsumme bis zum fertigen Bericht. Alles lokal: keine Cloud, kein Konto, keine Übertragung nach außen.
KORRELATIONSGRAPH — LIVE
15 REGELN — jede Kante trägt eine Regel, eine Sicherheitsstufe und ihre benannten Einschränkungen
0 Byte
werden nach außen gesendet15 Regeln
nachvollziehbarer Beweiskorrelation8 Module
Player · View · Commander · Carver · Voice · Tracker · Network · SandboxSHA-256
in jedem ArbeitsschrittFür wen
Wiederholbare Abläufe, eine nachvollziehbare Prüfspur und ein belegbarer Zusammenhang zwischen Ergebnis und Quelle — das verlangt das Strafverfahren. Dieselben Anforderungen gelten für Sachverständige, Incident-Response-Teams, Prüfer und Studierende, die die Methodik erst erlernen.
Sicherung von Datenträgern, wiederholbarer Ablauf und aktenfertige Dokumentation.
Gutachten auf Grundlage überprüfbarer Prüfsummen, mit offen benannten Auslegungsgrenzen.
Incident Response und Artefaktanalyse, ohne Daten aus der Organisation zu tragen.
Bestandsaufnahme des Materials, Integritätskontrolle und Berichte für interne Verfahren.
Eine vollständige Werkbank auf einem Notebook, auch ganz ohne Netzzugang.
Cybersicherheit, IT-Forensik und Technikrecht — die volle Werkbank auf dem eigenen Notebook.
Eine Umgebung für Lehrveranstaltungen zur Datenträgersicherung und zum Aufbau von Zeitstrahlen, ohne Netzzugang.
Carving, Speicheranalyse, YARA-Regeln und Korrelationsgraph an einem Ort.
Module
Jedes Modul öffnet sich als eigenes Fenster und arbeitet am selben Fallmaterial — ohne Zwischenexporte und ohne Pfade zu kopieren.
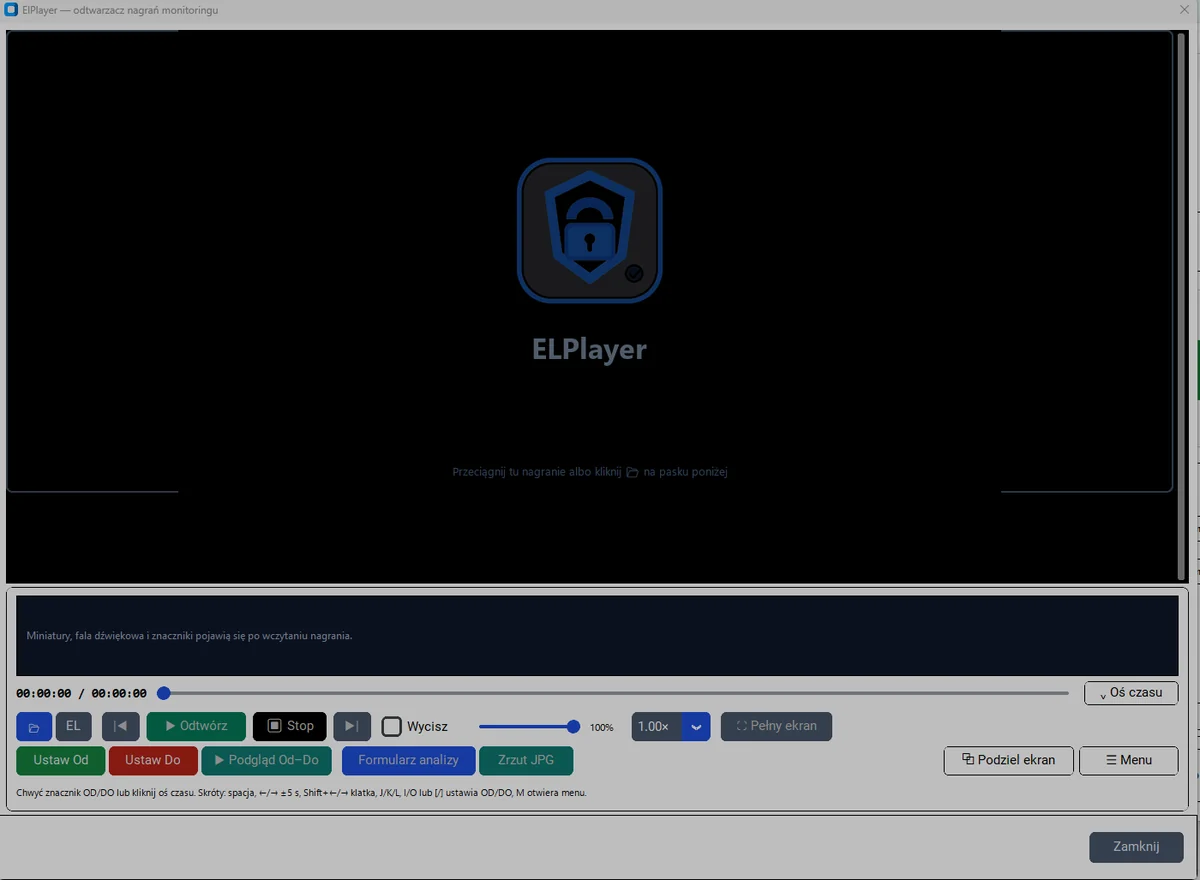
ElPlayer
Ein Player für Beweismaterial: präziser CFR- und VFR-Zeitstrahl, Von-Bis-Markierungen, Mehrkameraunterstützung und geteilter Bildschirm.
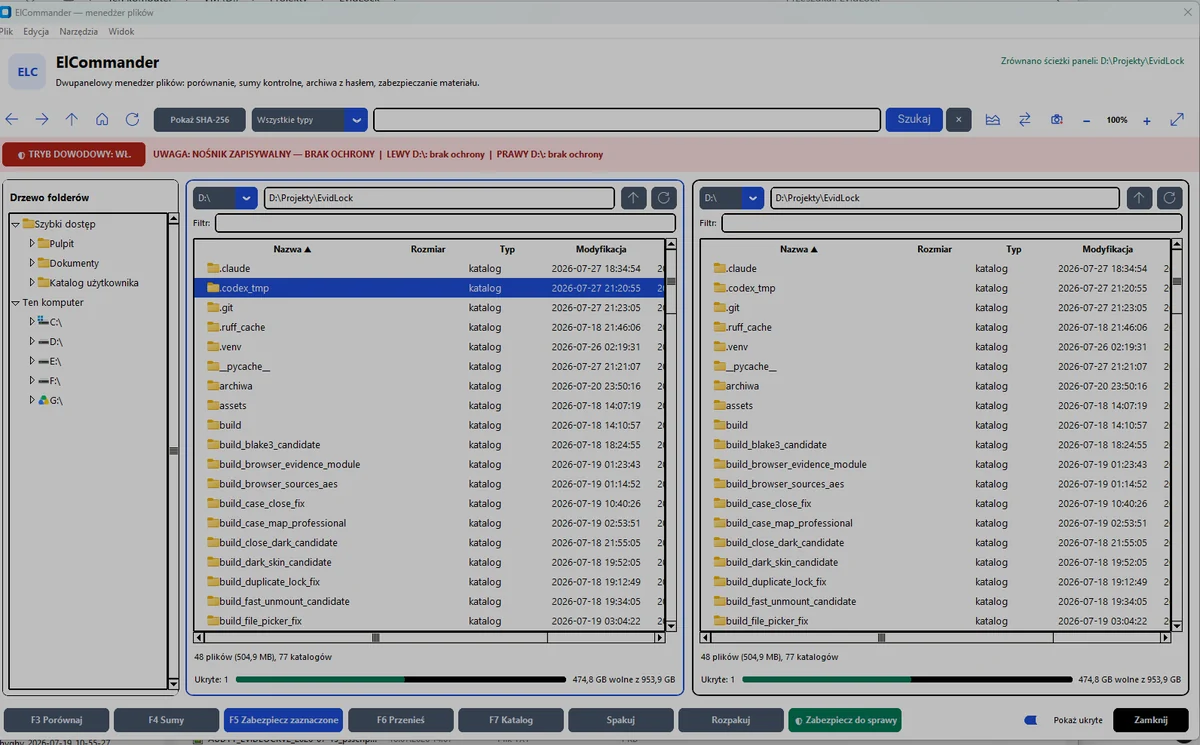
ElCommander
Ein Dateimanager, der Prüfsummen im Lauf berechnet und warnt, wenn der Datenträger beschreibbar ist — bevor ein Fehler passiert.
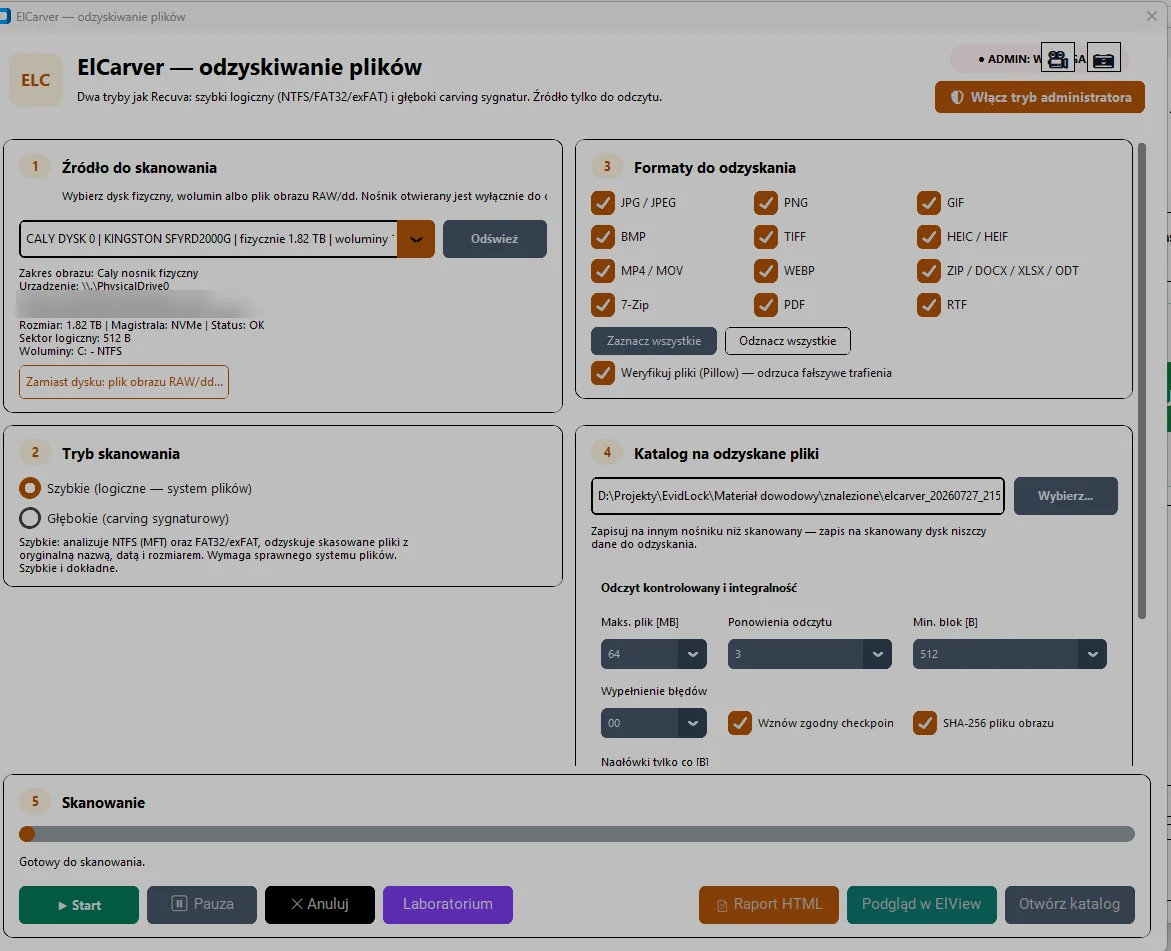
ElCarver
Zwei Betriebsarten: schnelle logische Wiederherstellung auf NTFS, FAT32 und exFAT sowie tiefes Signatur-Carving. Die Quelle wird ausschließlich lesend geöffnet.
ElView
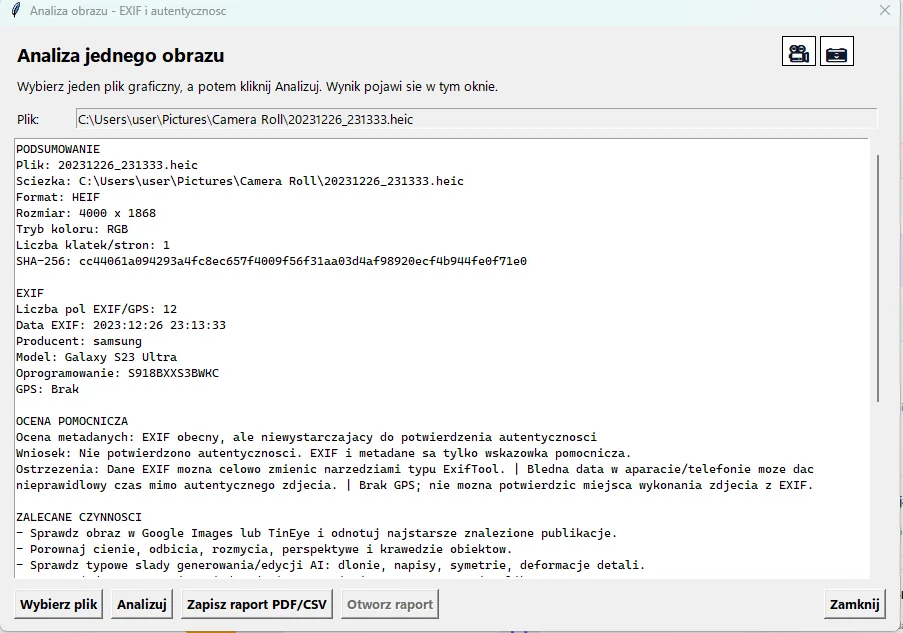
Sichtung von Bildmaterial mit Zuschnitt, Auslesen der EXIF- und HEIC-Metadaten und Sicherung jeder Datei mit einer SHA-256-Prüfsumme.
ELVoice
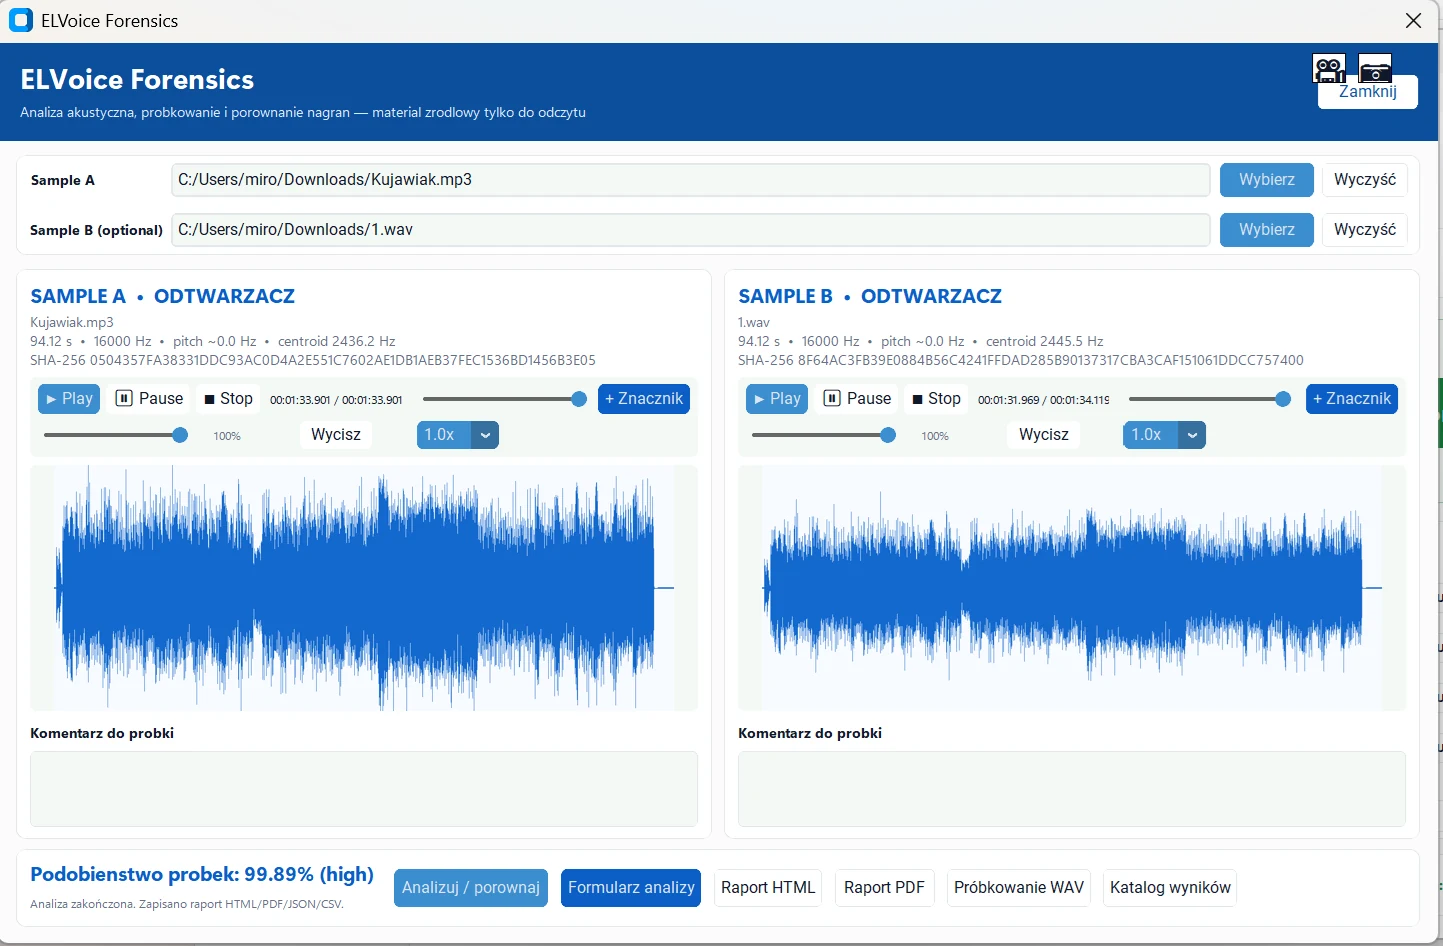
Analyse von Tonproben vollständig auf Ihrem Arbeitsplatz. Wellenform, Spektrogramm und ein Vergleich zweier Aufnahmen mit offen genannter Methode.
ELTracker
Lokale Analyse von iOS-Backups, Android-Verzeichnissen, gemeinsamem Speicher, backup.ab und Google Takeout, ohne die Quelle zu verändern.
ELNetwork
PCAP-Analyse mit Suricata und Zeek in einem Durchlauf. Der Mitschnitt bleibt unverändert und jeder Durchlauf erhält ein eigenes Manifest.
ELSandbox
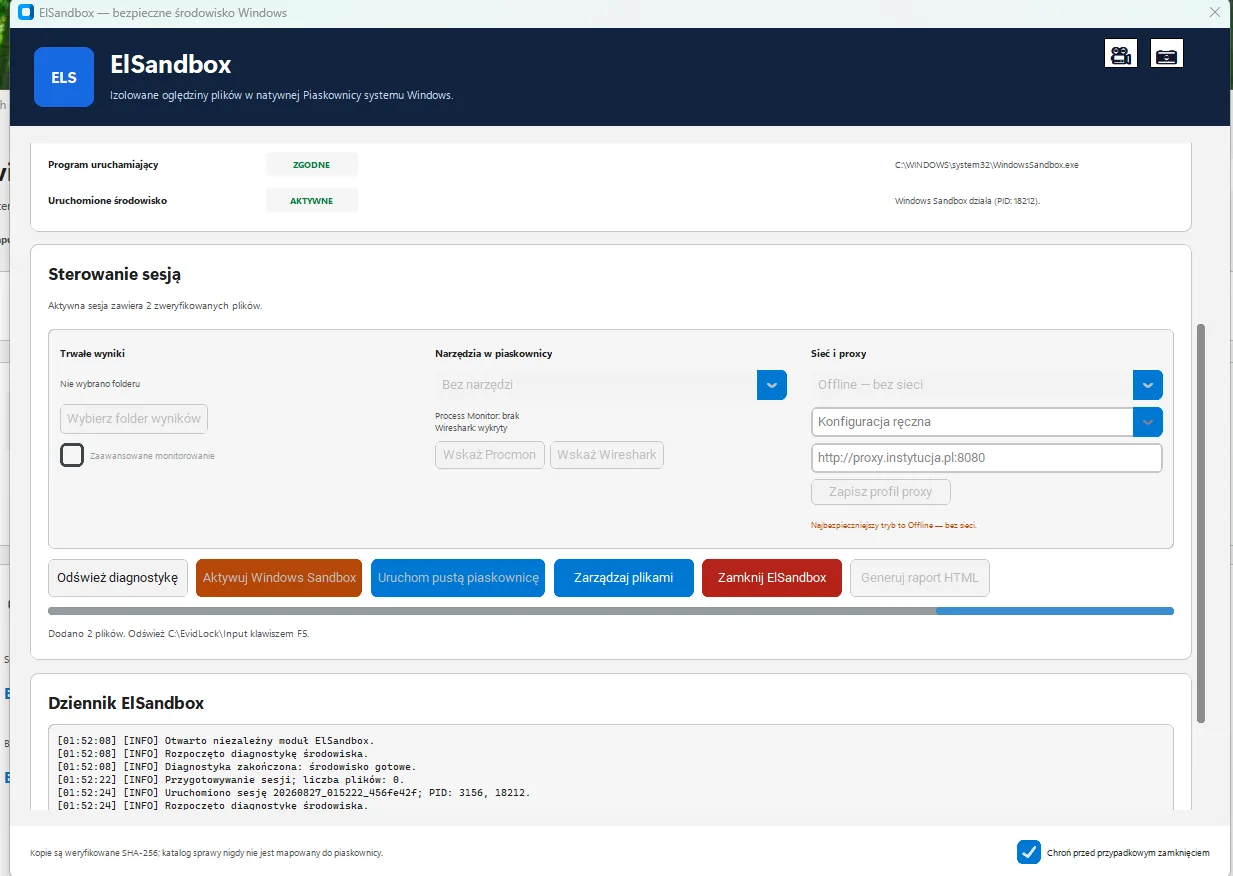
Eine kontrollierte Sitzung in der nativen Windows-Sandbox. In den Gast gelangt ausschließlich eine mit SHA-256 geprüfte Kopie des Materials, nur lesbar — der Fallordner wird nie eingebunden.
Isolationsmodell
Richten Sie die Sitzung so ein, wie Sie es im Modul täten. Schema und .wsb-Konfiguration darunter ändern sich genau so, wie ELSandbox sie ändert — es sind dieselben Entscheidungen, keine Veranschaulichung.
Der Standard und der empfohlene Modus für eine unbekannte Datei. Der Gast hat kein Netz, das untersuchte Programm erreicht also weder einen Steuerserver noch lädt es den Rest seiner Nutzlast nach.
Der Gast nutzt das von der Windows-Sandbox bereitgestellte Netz. Verkehr des untersuchten Programms verlässt den Rechner — dieser Modus ergibt nur Sinn, wenn Sie diese Verbindungen bewusst beobachten wollen.
Der Proxy ist eine Einstellung im Gast — WinINET, WinHTTP und Umgebungsvariablen — und kein von außen erzwungener Filter. Das untersuchte Programm kann sie übergehen, ein anderes Protokoll wählen oder direkt verbinden. Kontrolle des Verkehrs verlangt Netzsegmentierung auf der Infrastrukturseite.
Die Konfiguration ElSandbox_secure.wsb für diese Einstellungen
<Configuration>
  <VGpu>Disable</VGpu>
  <Networking>DisableEnableEnable</Networking>
  <MappedFolders>
    <MappedFolder>
      <HostFolder>%LOCALAPPDATA%\EvidLock\ElSandbox\sessions\20260827_014522_9f3ac1b8\input</HostFolder>
      <SandboxFolder>C:\EvidLock\Input</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>%LOCALAPPDATA%\EvidLock\ElSandbox\sessions\20260827_014522_9f3ac1b8\control</HostFolder>
      <SandboxFolder>C:\EvidLock\Control</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>D:\Sprawy\PR-2-Ds-114-2026\ElSandbox_Output_20260827_014522_9f3ac1b8</HostFolder>
      <SandboxFolder>C:\EvidLock\Output</SandboxFolder>
      <ReadOnly>false</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>C:\Program Files\Sysinternals</HostFolder>
      <SandboxFolder>C:\EvidLock\Tools\procmon</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>C:\Program Files\Wireshark</HostFolder>
      <SandboxFolder>C:\EvidLock\Tools\wireshark</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
  </MappedFolders>
  <LogonCommand>
    <Command>powershell.exe -NoLogo -NoProfile -ExecutionPolicy Bypass -File C:\EvidLock\Control\bootstrap.ps1</Command>
  </LogonCommand>
  <AudioInput>Disable</AudioInput>
  <VideoInput>Disable</VideoInput>
  <PrinterRedirection>Disable</PrinterRedirection>
  <ClipboardRedirection>Disable</ClipboardRedirection>
  <ProtectedClient>Enable</ProtectedClient>
  <MemoryInMB>4096</MemoryInMB>
</Configuration>
Zeitstrahl und Beweisgraph
Die Aktivitätsprofilierung führt EVTX-Ereignisse, Registry, Prefetch, LNK, Jump Lists, ShellBags, USBSTOR, Amcache, ShimCache, SRUM, Prozesse, Netzwerkverbindungen und Browser in einem einzigen UTC-Zeitstrahl zusammen.
Deterministische Korrelation
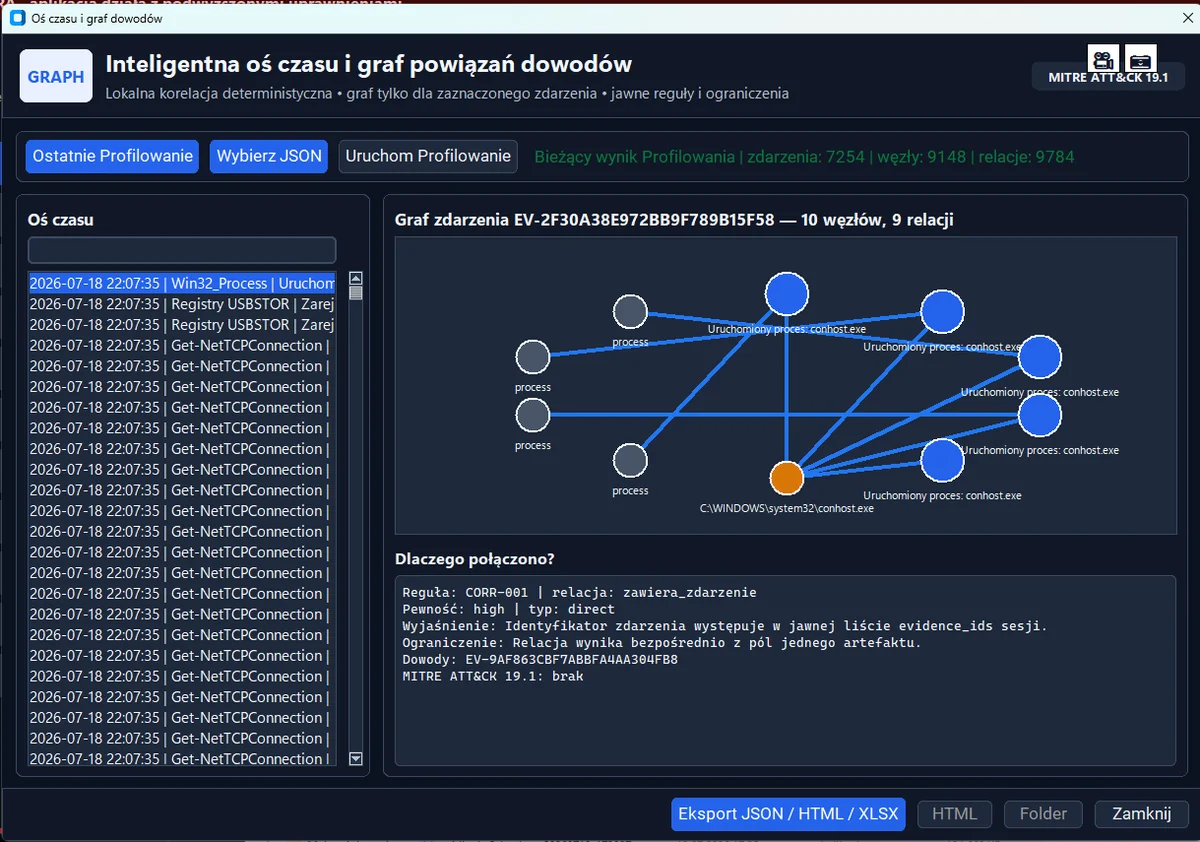
Über den normalisierten Datensätzen arbeitet ein lokaler Graph mit 15 offengelegten Korrelationsregeln. Ein Klick auf eine Kante zeigt die Regel, die Sicherheitsstufe, die Erläuterung, die Einschränkungen und die Beweiskennungen.
Plaso
Sie wählen ein Abbild aus, und EvidLock erstellt daraus einen vollständigen Zeitstrahl und lädt ihn unmittelbar in den Beweisgraphen. Ohne Dateien zwischen Werkzeugen zu verschieben.
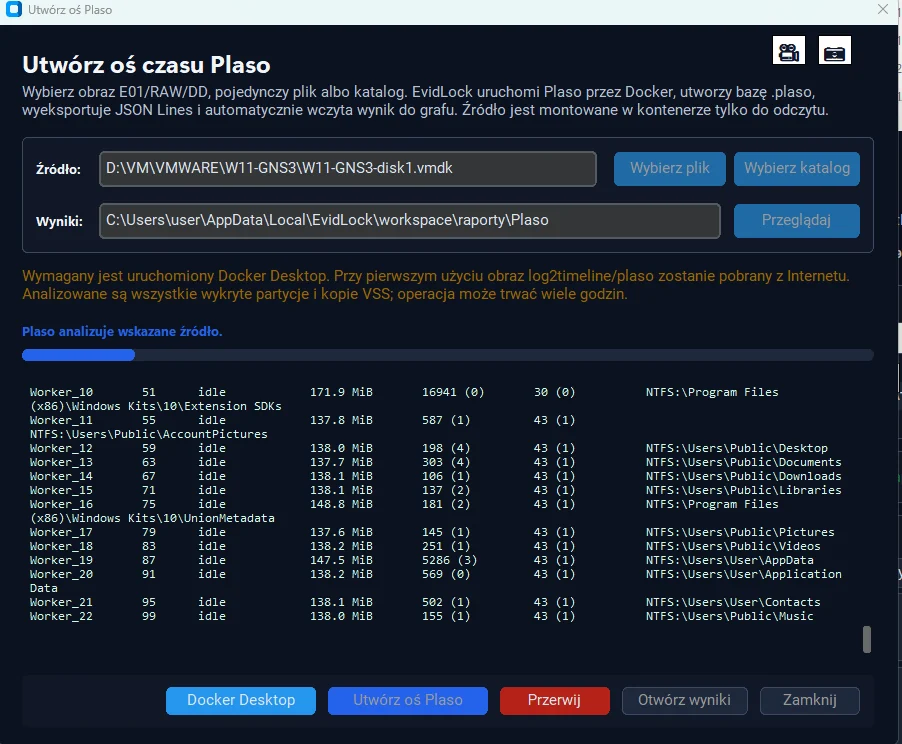
Plaso-Integration. Der Zeitstrahl entsteht vollständig an Ihrem Arbeitsplatz, das Quellmaterial bleibt unangetastet. Die Funktion steht unabhängig von der gewählten Installationsvariante zur Verfügung.
Arbeitsspeicher
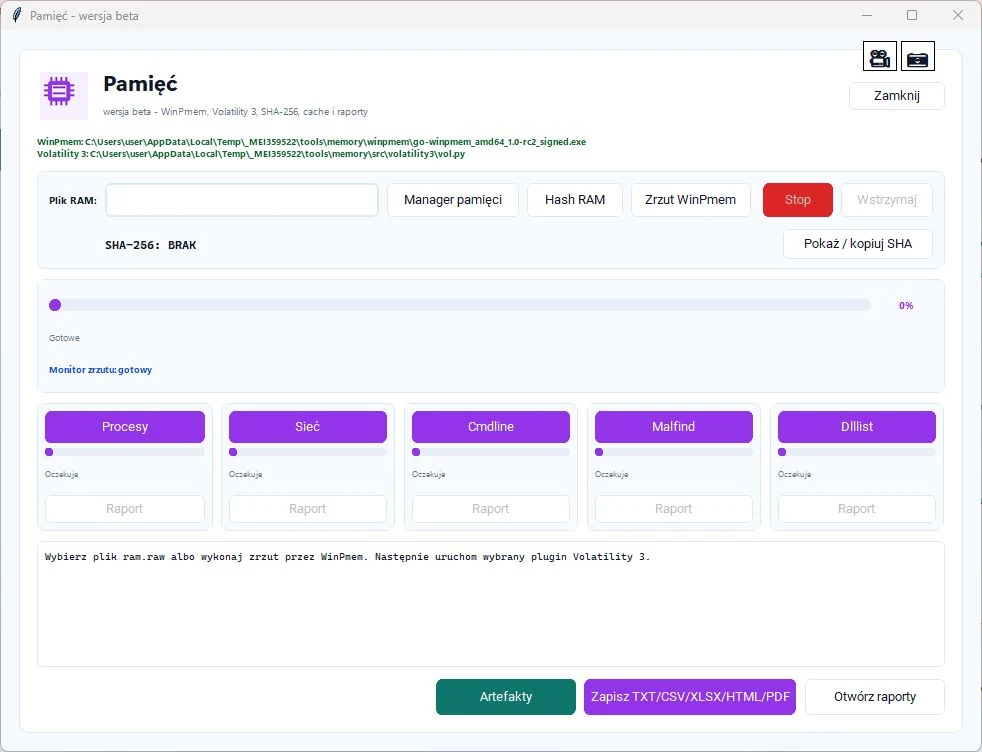
Schlüssel, offene Verbindungen, laufende Prozesse und Inhalte, die nie auf die Festplatte gelangt sind, existieren ausschließlich im Arbeitsspeicher. Seine Sicherung ist ein Schritt, der sich nicht wiederholen lässt.
Sicherung und Analyse
Speicherabbild mit WinPmem, mit sichtbarem Fortschritt und sofort berechneter SHA-256-Prüfsumme. Die Analyse läuft unmittelbar auf dem gewonnenen Abbild.
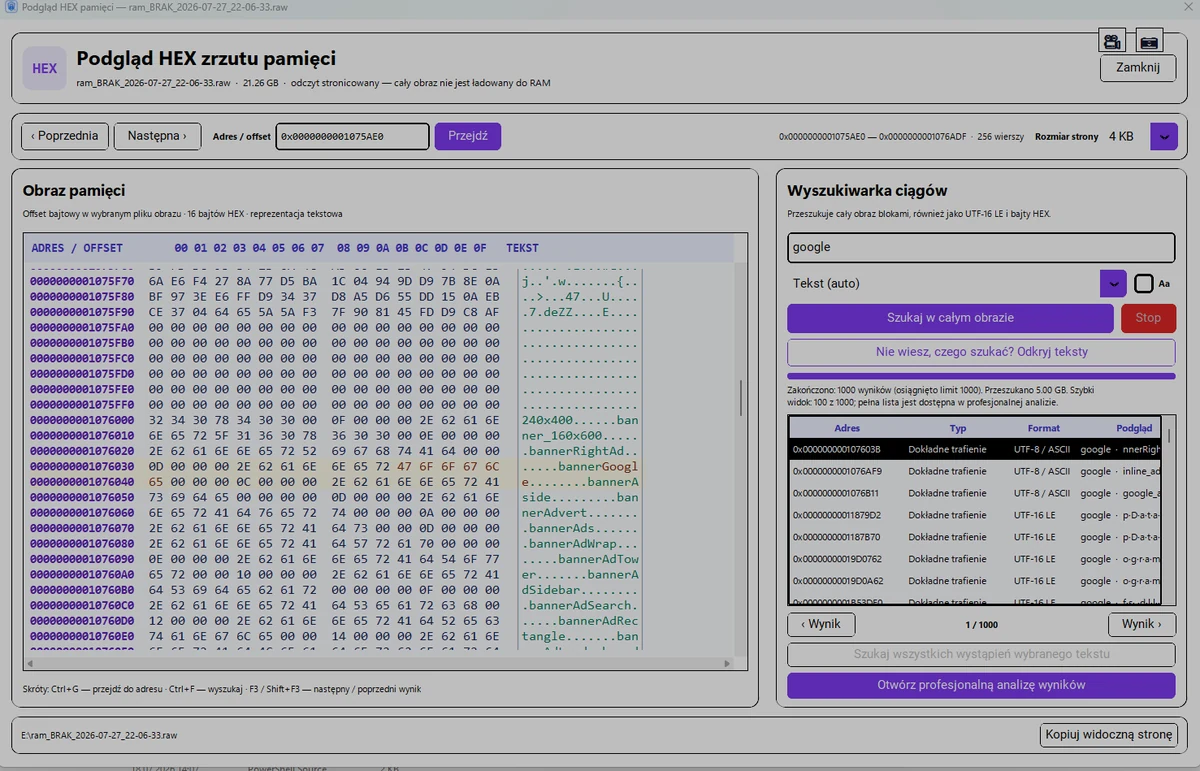
HEX-Ansicht
Seitenweise HEX-Ansicht des Abbildes — es wird nie vollständig eingelesen, sodass eine Datei von mehreren Dutzend Gigabyte sofort öffnet.
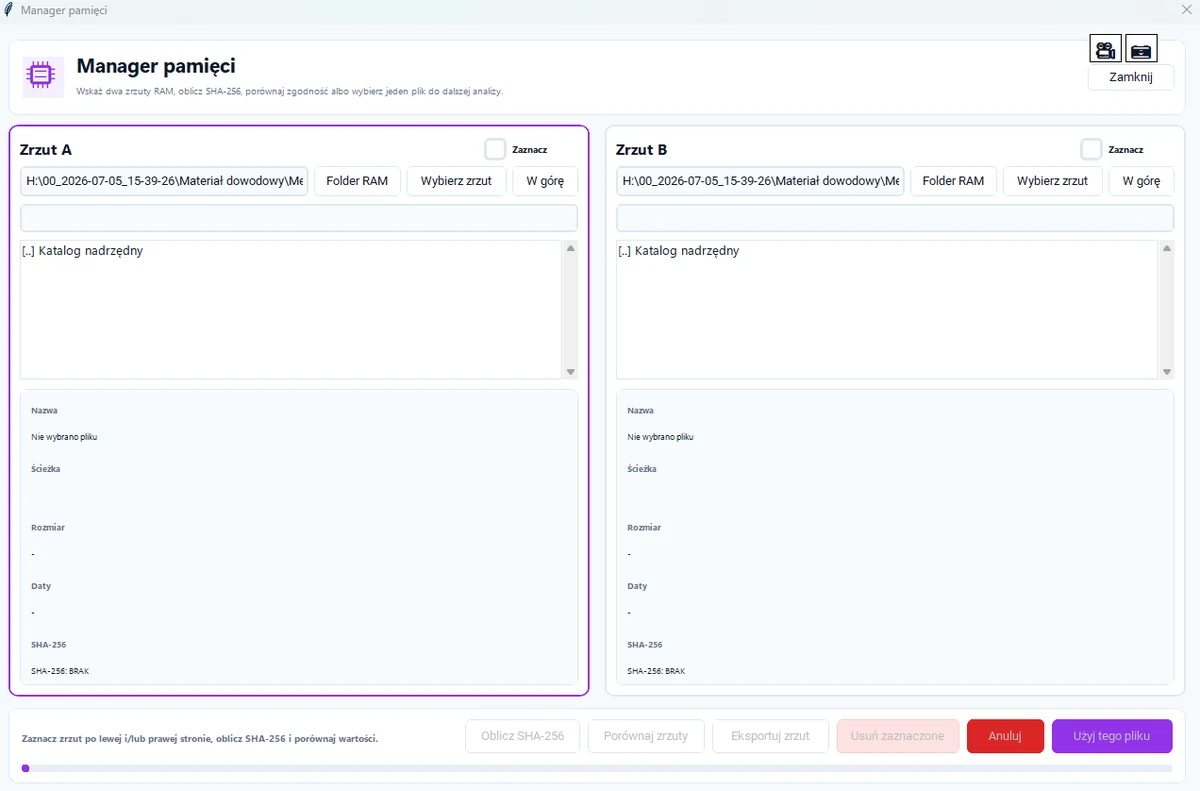
Abbildverwaltung
Vergleich zweier Speicherabbilder: SHA-256 wird für beide berechnet und unmittelbar gegenübergestellt. So lässt sich belegen, dass eine Kopie dem Original entspricht.
Das Modul ist als Beta gekennzeichnet. Die Speichersicherung erfordert Administratorrechte und verändert stets den Zustand des untersuchten Systems — sie ist nicht spurlos möglich. Wir sagen das ausdrücklich, denn dieser Umstand gehört in die Dokumentation der Maßnahme.
Berichte und Ereignisprotokoll
Beweisarbeit endet nicht beim Ergebnis, sondern bei der Frage, ob es sich nachvollziehen und belegen lässt. EvidLock hält den Ablauf laufend fest.
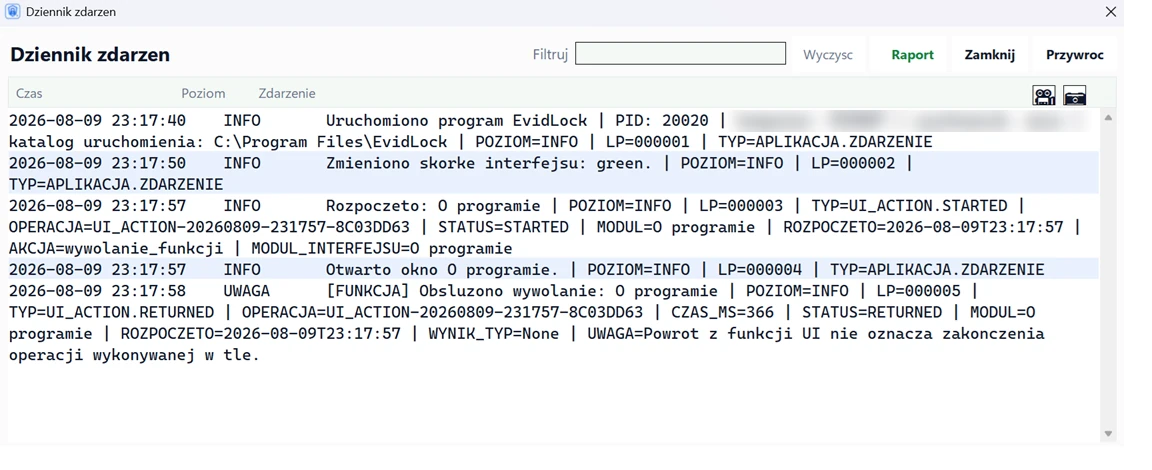
Ereignisprotokoll
Jeder Vorgang gelangt mit Zeit, Stufe, laufender Nummer, Modul und Dauer ins Protokoll. Die Aufzeichnung läuft mit, sodass der Bericht keine gesonderte Aufgabe am Tagesende ist.
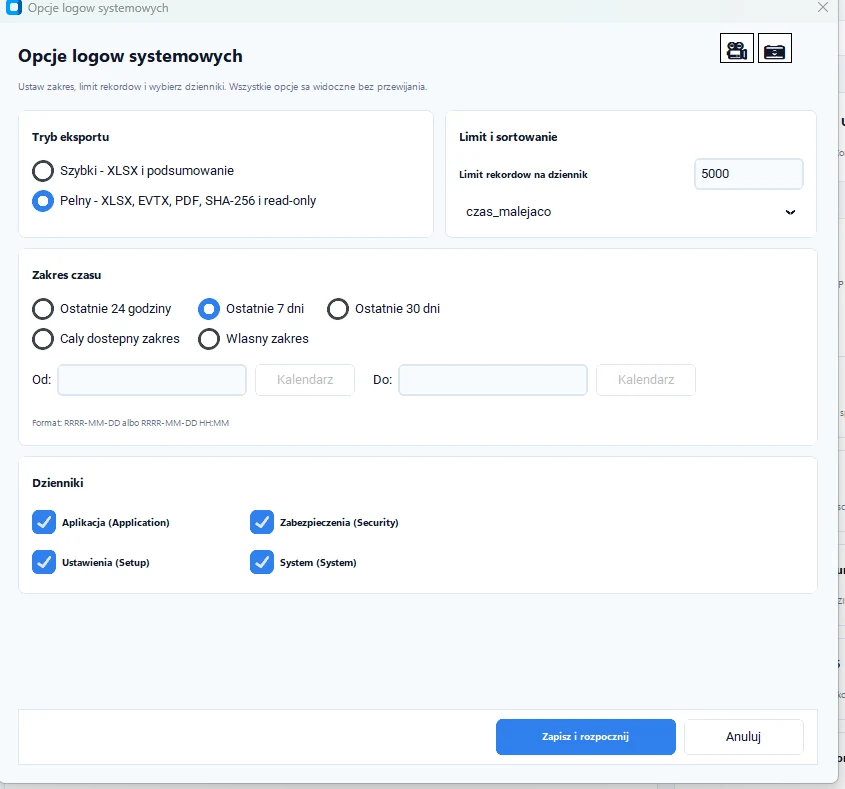
Windows-Protokolle
Ereignisse aus Anwendung, Sicherheit, Setup und System, exportiert mit gewähltem Zeitraum und Datensatzgrenze.
Die Dokumentation ist unmittelbar aktenfertig — ohne manuelles Ordnen, Abtippen oder das Berechnen von Prüfsummen in einem separaten Werkzeug.
Arbeitsumfang
SHA-256 für Dateien und Verzeichnisse, deterministische Manifeste, BLAKE3 für die schnelle Bestandsaufnahme, MD5 ausschließlich als Kompatibilitätswert.
Ein Klick: Schreibschutz, Verschlüsselungsprüfung, Prüfsummen, Manifest, Bericht und passwortgeschütztes Archiv.
Sicherung über WinPmem, optional pagefile, swapfile und hiberfil, Analyse in Volatility 3 und Prüfsummen. Modul im Beta-Stadium.
Abbilder von Datenträgern und Volumes als RAW/ISO, Einbinden, Vergleichen sowie Lesen von E01/Ex01 und AFF4.
Eine gemeinsame Datenbank für sieben eigenständige Prüfläufe: Dateisignaturen, Verschlüsselung, Hash-Sätze, YARA, SQLite-Journale, Telefonsicherungen und Sleuth Kit.
Verlauf, Lesezeichen, Downloads, Cookies, Cache und Metadaten gespeicherter Kennwörter, mit Filter für heikle Inhalte.
Registry-Export als .hiv, CSV, XLSX, TXT und PDF sowie Systemprotokolle als XLSX, EVTX, PDF und TXT.
Mehrfädige Suche nach Wendungen in Namen und im Inneren von Text-, PDF-, Office-, OpenDocument- und EML-Dateien.
Berichte als PDF, CSV, TXT und XLSX, Abschlussbericht des Falls sowie Vorgangsprotokoll mit interaktivem HTML-Bericht.
BitLocker, LUKS, FileVault sowie verschlüsselte Archive, Dokumente und Schlüssel. Container ohne Signatur werden als Verdacht gemeldet, nie als Gewissheit.
Adressen, Kontakte und Pfade aus WAL- und Journal-Dateien — aus Schreibvorgängen, die die Datenbank des Browsers oder Messengers noch nicht erreicht haben.
Erkennung von iTunes/Finder- und adb-Sicherungen: Gerätemodell, Systemversion, Sicherungsdatum, Dateianzahl und Verschlüsselungsstatus.
Beschreibung der Eigenschaften einer Aufnahme und Vergleich zweier Proben mit Wellenform und Spektrogramm. Das Ergebnis ist ein Anhaltspunkt, nie eine Sprechererkennung.
PCAP-Mitschnitte, analysiert mit Suricata und Zeek: Alarme, Verbindungen, DNS, HTTP, TLS und Dateien in einer Übersicht, mit Manifest zur Wiederholung der Analyse.
Eine unbekannte Datei in der nativen Windows-Sandbox geöffnet: geprüfte Kopie nur lesbar, Netzwerk standardmäßig aus, Fallordner nie eingebunden.
Ausgaben
Ein Installationsprogramm, drei portable Varianten und vier Module mit eigenem Installationsprogramm. Alle teilen dieselbe Engine und dasselbe Fallformat.
Testphase. EvidLock hat noch keine Produktionsversion — die Tests laufen, und Umfang wie Verhalten der Module können sich noch ändern.
Download ausgesetzt — Die Dateien werden veröffentlicht, sobald die Codesignatur abgeschlossen und die SHA-256-Prüfsummen verfügbar sind.
Details zu den Ausgaben auf evidlock.pl
Installation oder portable Version? Das Installationsprogramm trägt das Programm ins System ein, legt Verknüpfungen an und übernimmt Aktualisierungen. Die portable Version läuft ohne Installation vom USB-Stick — sie startet jedoch merklich langsamer, weil sie sich bei jedem Start entpackt.
Jede kommerzielle Ausgabe erfordert einen ELP1-Schlüssel. Ohne Schlüssel startet das Programm im Demonstrationsmodus mit begrenzter Anzahl an Starts.
Vollständige Beschreibungen, Anforderungen und Prüfsummen finden Sie auf evidlock.pl. Vergleichen Sie vor dem Start die SHA-256-Summe der Datei mit dem bei der Ausgabe angegebenen Wert.
Sicherheit
EvidLock verarbeitet das Material auf dem Rechner des Bearbeiters. Der Updateserver liefert ausschließlich Programmdateien, und der ELP1-Aktivierungsserver verwaltet Lizenz und pseudonyme Kennungen — die untersuchten Dateien erreichen ihn nie.
Zu den Installationsdateien werden SHA-256-Prüfsummen veröffentlicht. Produktionsupdates verlangen zusätzlich eine gültige Authenticode-Signatur.
Die Aktivierungs-API nimmt nur die Daten entgegen, die zur Prüfung der Geräte- und Startgrenzen nötig sind.
Website, Updatedateien und Lizenzkonsole laufen auf getrennten Subdomains.
Erteilte Verlängerungen und Serverentscheidungen werden in einem kontrollierten Journal festgehalten.
EvidLock ordnet und korreliert Artefakte, ordnet Handlungen aber nicht automatisch einer Person zu. Jede Verbindung im Graphen trägt eine offengelegte Regel, eine Sicherheitsstufe und ihre benannten Einschränkungen — die Schlüsse ziehen Sie, und Sie vertreten sie.