Bezpečnostní složky a policie
Zajišťování nosičů, opakovatelný průběh úkonů a dokumentace připravená do spisu.
 EvidLockV2
Forensic Evidence Tool pro Windows
EvidLock zajišťuje, analyzuje a dokumentuje digitální materiál v jediném prostředí — od kontrolního součtu po hotový protokol. Vše lokálně: bez cloudu, bez účtu, bez odesílání čehokoli ven.
GRAF VAZEB — ŽIVĚ
15 PRAVIDEL — každá hrana má pravidlo, míru jistoty a vypsaná omezení
0 bajtů
odesláno ven15 pravidel
zveřejněné korelace důkazů8 modulů
Player · View · Commander · Carver · Voice · Tracker · Network · SandboxSHA-256
v každé fázi prácePro koho
Opakovatelnost úkonů, čitelná auditní stopa a prokazatelná souvislost mezi výsledkem a zdrojem — to jsou požadavky trestního řízení. Tytéž požadavky má znalec, tým reakce na incidenty, auditor i student, který se metodiku teprve učí.
Zajišťování nosičů, opakovatelný průběh úkonů a dokumentace připravená do spisu.
Posudky opřené o ověřitelné kontrolní součty, s otevřeně uvedenými mezemi výkladu.
Reakce na incidenty a analýza artefaktů bez vynášení dat mimo organizaci.
Inventarizace materiálu, kontrola integrity a protokoly pro vnitřní řízení.
Kompletní dílna na jediném notebooku, funkční i bez přístupu k síti.
Kybernetická bezpečnost, forenzní informatika a právo nových technologií — dílna na vlastním notebooku.
Jedno prostředí pro výuku zajišťování nosičů a stavby časové osy, bez přístupu k síti.
Carving, analýza paměti, pravidla YARA a graf vazeb na jednom místě.
Moduly
Každý modul se otevírá jako samostatné okno a pracuje nad týmž materiálem případu — bez mezikroků s exportem a bez přepisování cest.
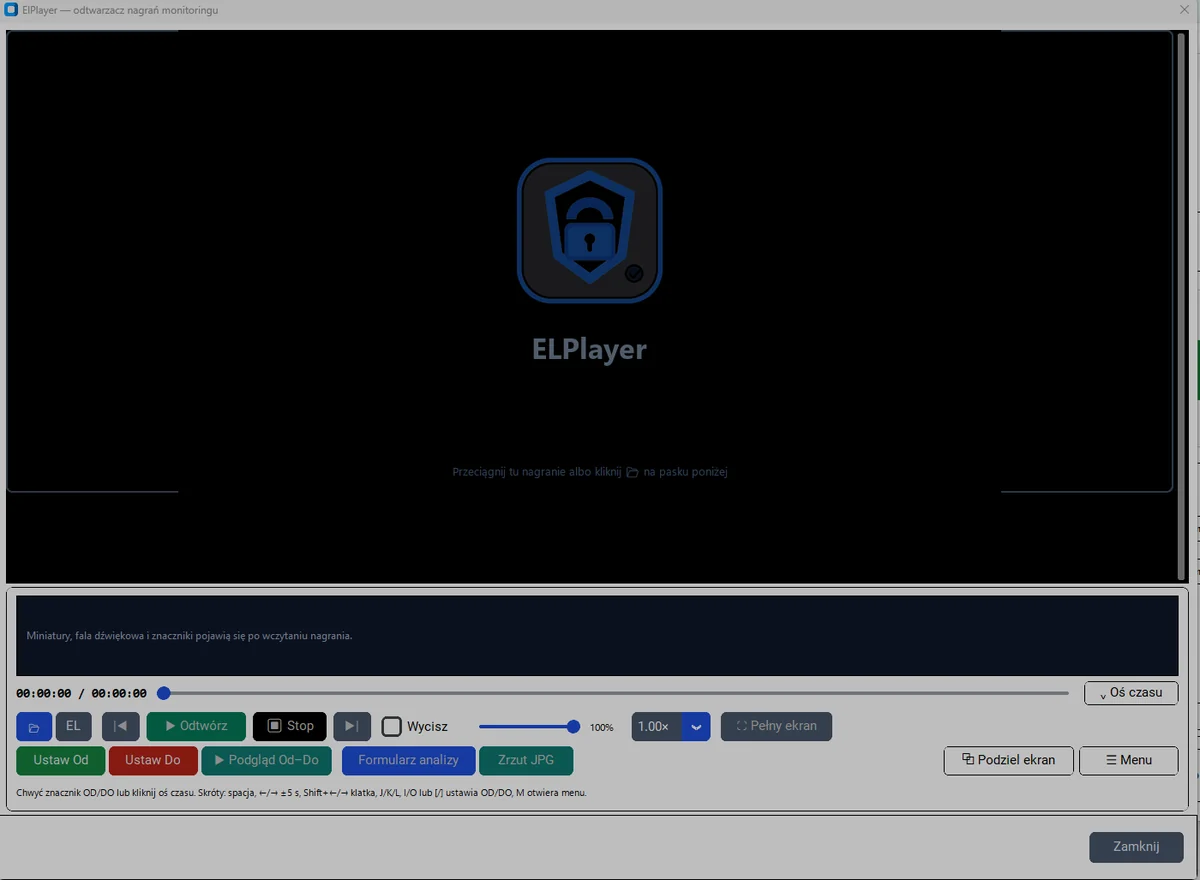
ElPlayer
Přehrávač připravený pro důkazní materiál: přesná časová osa CFR i VFR, značky Od–Do, obsluha více kamer a rozdělená obrazovka.
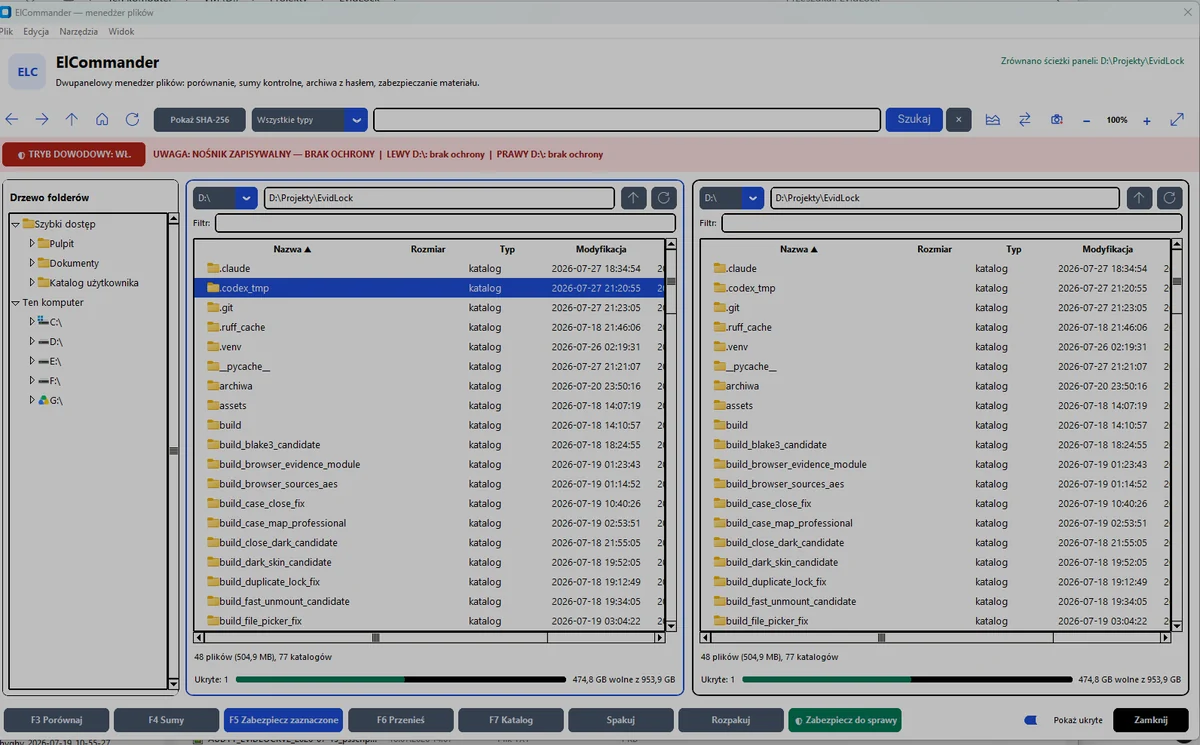
ElCommander
Správce souborů, který počítá kontrolní součty za běhu a upozorní, když je nosič zapisovatelný — dříve než uděláte chybu.
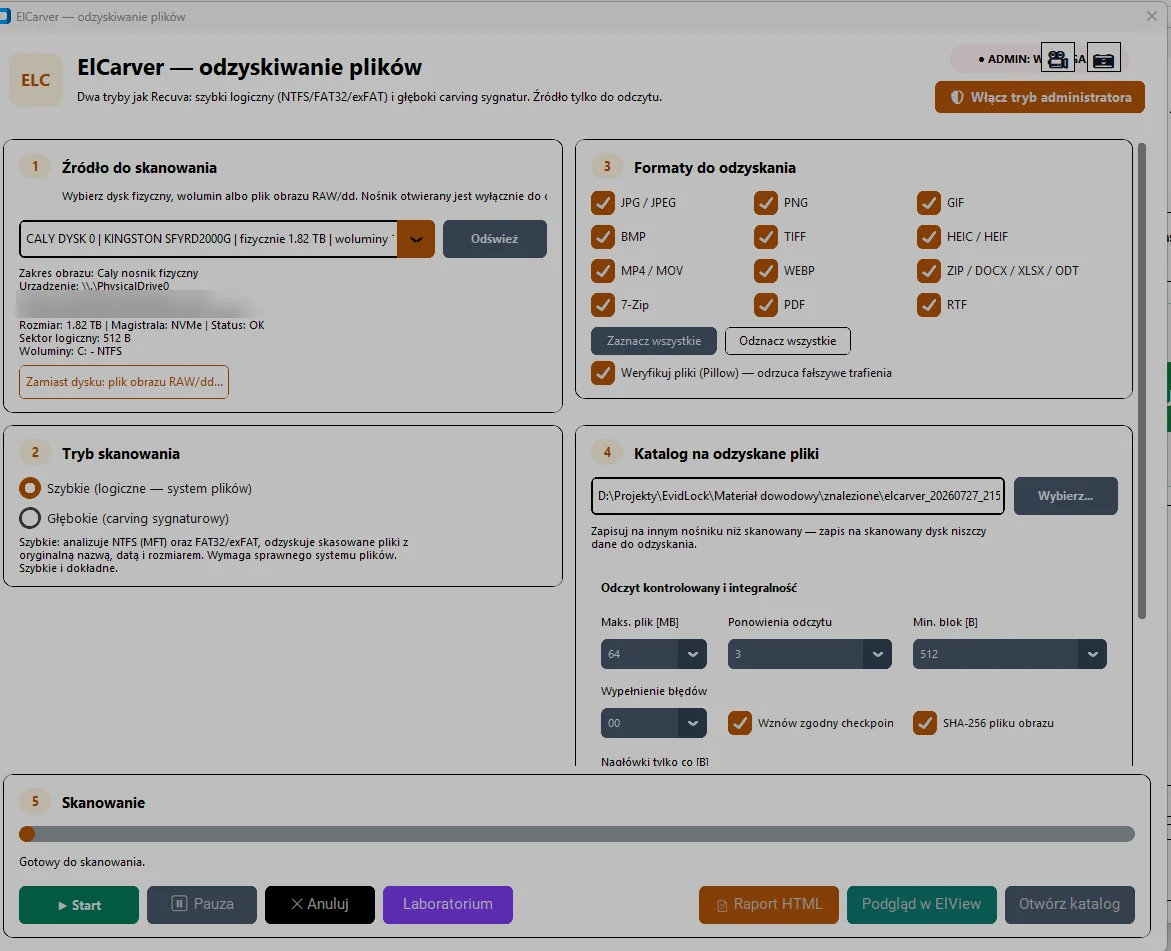
ElCarver
Dva režimy práce: rychlý logický na NTFS, FAT32 a exFAT a hloubkový signaturový carving. Zdroj se otevírá výhradně pro čtení.
ElView
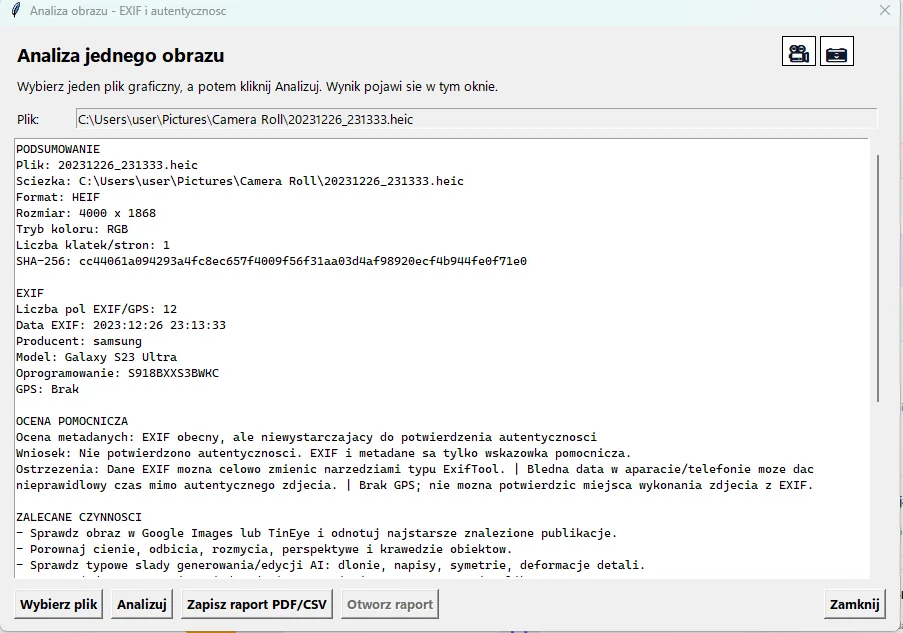
Náhled obrazového materiálu s ořezem, čtením metadat EXIF i formátu HEIC a zajištěním každého souboru součtem SHA-256.
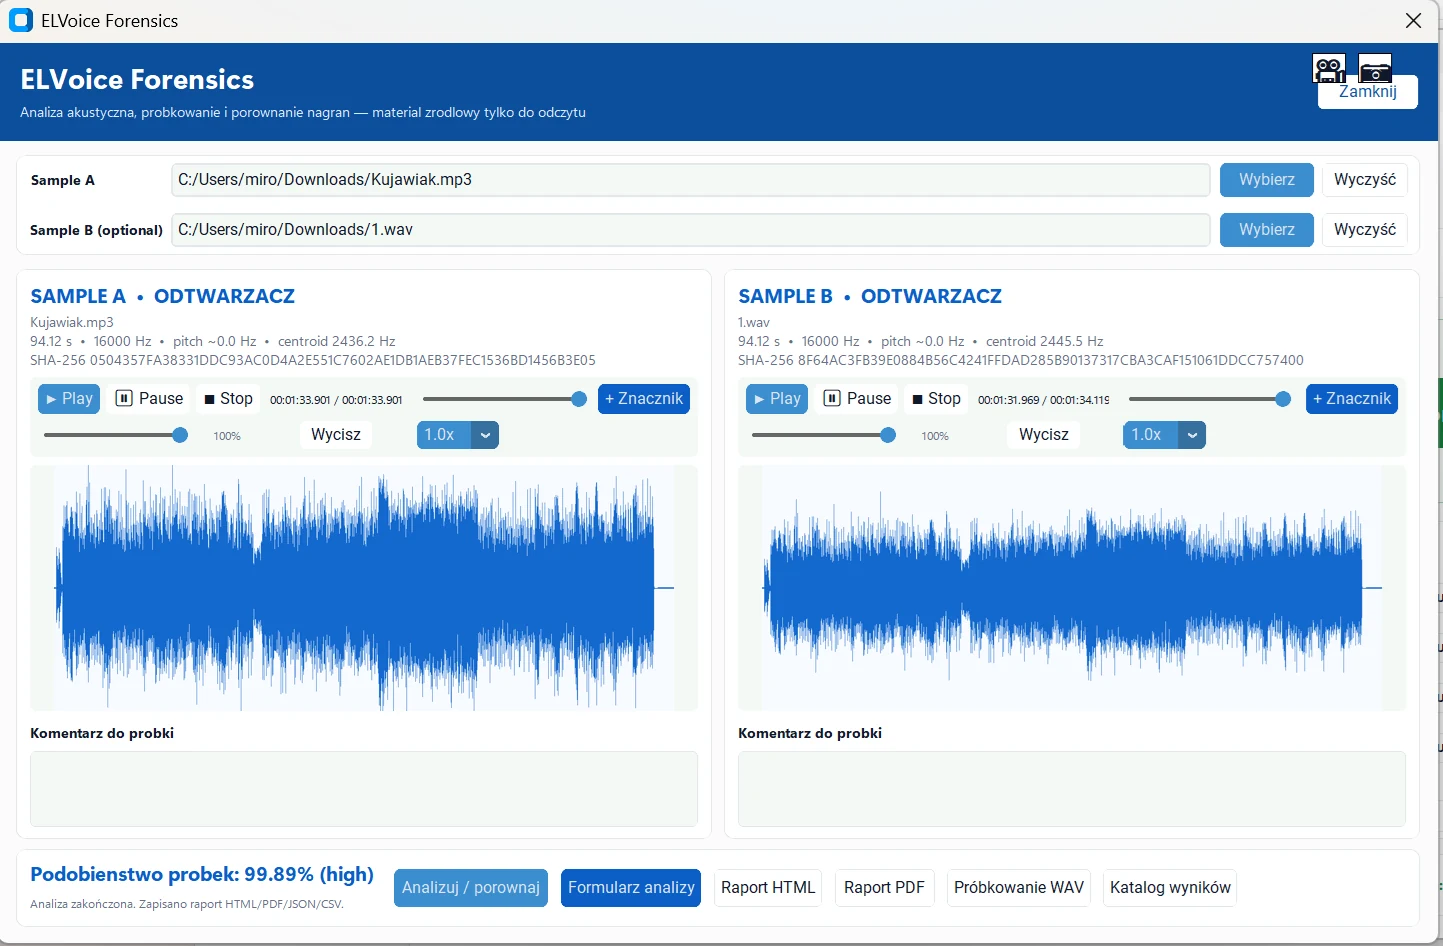
ELVoice
Analýza zvukových vzorků zcela na vašem pracovišti. Průběh vlny, spektrogram a porovnání dvou nahrávek s otevřeně uvedenou metodou.
ELTracker
Lokální analýza záloh iOS, stromů Android, sdíleného úložiště, backup.ab a Google Takeout bez změny zdroje.
ELNetwork
Analýza souborů PCAP nástroji Suricata a Zeek v jediném průchodu. Záznam zůstává nedotčen a každý průchod dostane vlastní manifest.
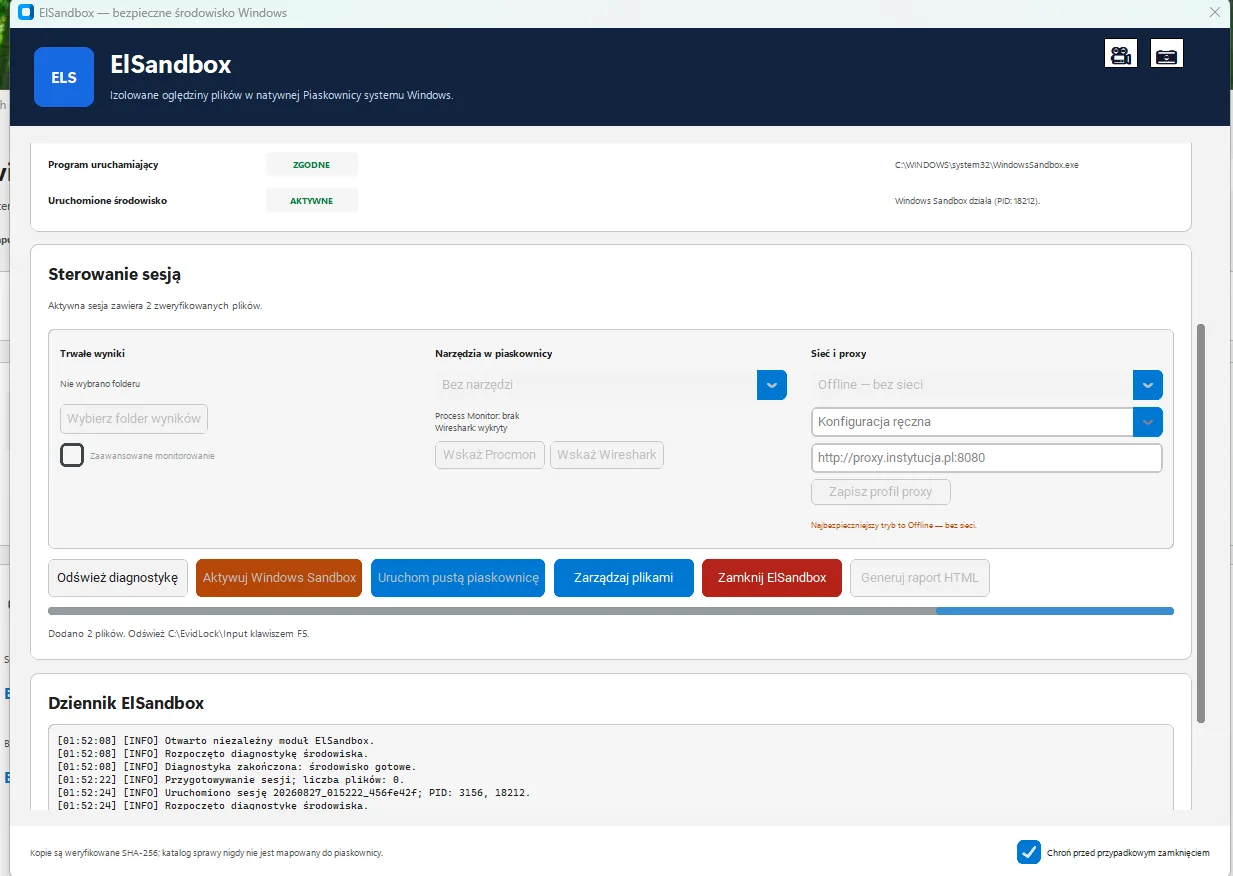
ELSandbox
Řízená relace v nativní Windows Sandbox. Do hosta se dostane výhradně kopie materiálu ověřená SHA-256, pouze pro čtení — složka případu se nemapuje nikdy.
Model izolace
Nastavte relaci tak, jak byste ji nastavili v modulu. Schéma i konfigurace .wsb níže se mění přesně tak, jak je mění ELSandbox — jde o tytéž volby, ne o názornou ilustraci.
Výchozí a doporučený režim pro neznámý soubor. Host nemá síť, zkoumaný program se tedy nespojí s řídicím serverem ani nestáhne zbytek své zátěže.
Host používá síť sdílenou Windows Sandboxem. Provoz zkoumaného programu opouští počítač — tento režim dává smysl jen tehdy, chcete-li spojení vědomě pozorovat.
Proxy je nastavení uvnitř hosta — WinINET, WinHTTP a proměnné prostředí — nikoli filtr vynucený zvenčí. Zkoumaný program je může obejít, použít jiný protokol nebo se spojit přímo. Kontrola provozu vyžaduje segmentaci sítě na straně infrastruktury.
Konfigurace ElSandbox_secure.wsb pro toto nastavení
<Configuration>
  <VGpu>Disable</VGpu>
  <Networking>DisableEnableEnable</Networking>
  <MappedFolders>
    <MappedFolder>
      <HostFolder>%LOCALAPPDATA%\EvidLock\ElSandbox\sessions\20260827_014522_9f3ac1b8\input</HostFolder>
      <SandboxFolder>C:\EvidLock\Input</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>%LOCALAPPDATA%\EvidLock\ElSandbox\sessions\20260827_014522_9f3ac1b8\control</HostFolder>
      <SandboxFolder>C:\EvidLock\Control</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>D:\Sprawy\PR-2-Ds-114-2026\ElSandbox_Output_20260827_014522_9f3ac1b8</HostFolder>
      <SandboxFolder>C:\EvidLock\Output</SandboxFolder>
      <ReadOnly>false</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>C:\Program Files\Sysinternals</HostFolder>
      <SandboxFolder>C:\EvidLock\Tools\procmon</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
    <MappedFolder>
      <HostFolder>C:\Program Files\Wireshark</HostFolder>
      <SandboxFolder>C:\EvidLock\Tools\wireshark</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
  </MappedFolders>
  <LogonCommand>
    <Command>powershell.exe -NoLogo -NoProfile -ExecutionPolicy Bypass -File C:\EvidLock\Control\bootstrap.ps1</Command>
  </LogonCommand>
  <AudioInput>Disable</AudioInput>
  <VideoInput>Disable</VideoInput>
  <PrinterRedirection>Disable</PrinterRedirection>
  <ClipboardRedirection>Disable</ClipboardRedirection>
  <ProtectedClient>Enable</ProtectedClient>
  <MemoryInMB>4096</MemoryInMB>
</Configuration>
Časová osa a graf důkazů
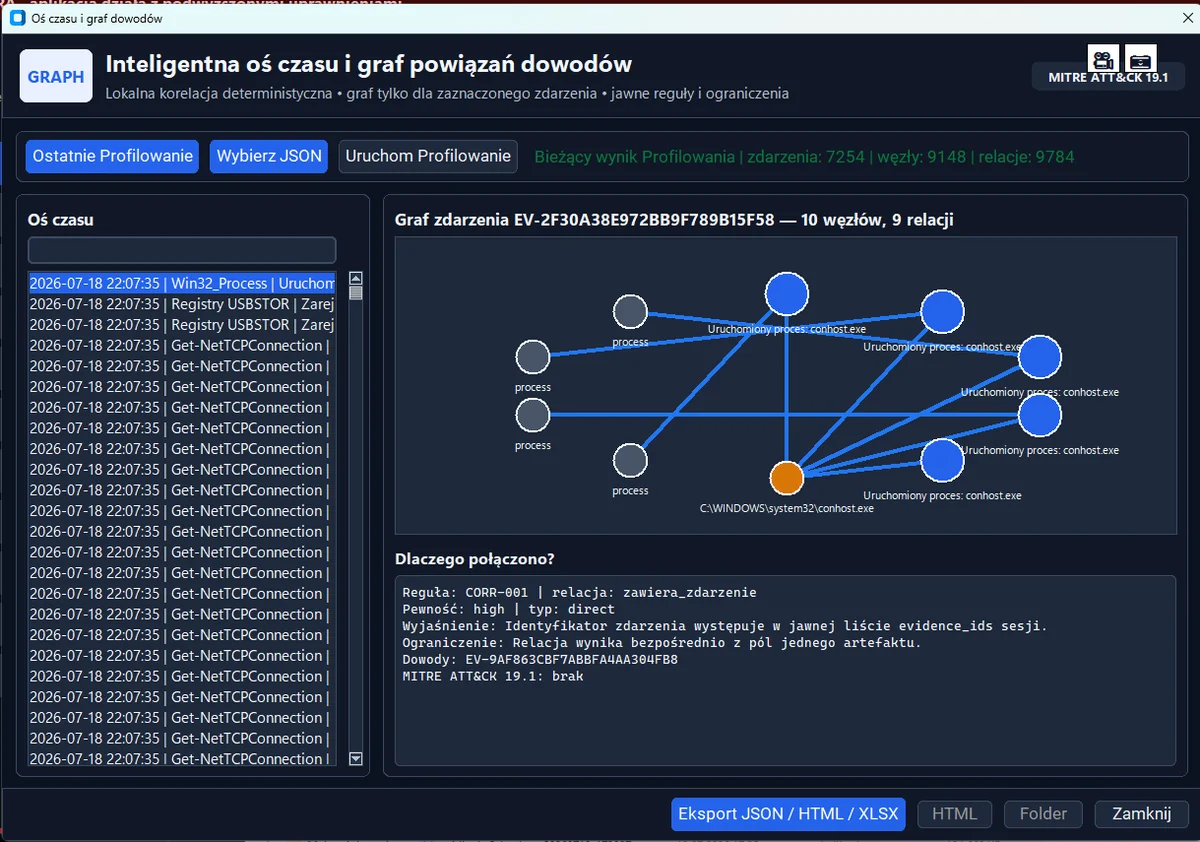
Profilování aktivity spojuje události z EVTX, registru, Prefetch, LNK, Jump Lists, ShellBags, USBSTOR, Amcache, ShimCache, SRUM, procesů, síťových spojení a prohlížečů do jediné časové osy v UTC.
Deterministická korelace
Nad normalizovanými záznamy pracuje lokální graf s 15 zveřejněnými korelačními pravidly. Kliknutí na hranu ukáže pravidlo, míru jistoty, vysvětlení, omezení a identifikátory důkazů.
Plaso
Ukážete na obraz nosiče a EvidLock z něj sestaví úplnou časovou osu a načte ji rovnou do grafu vazeb. Bez přenášení souborů mezi nástroji.
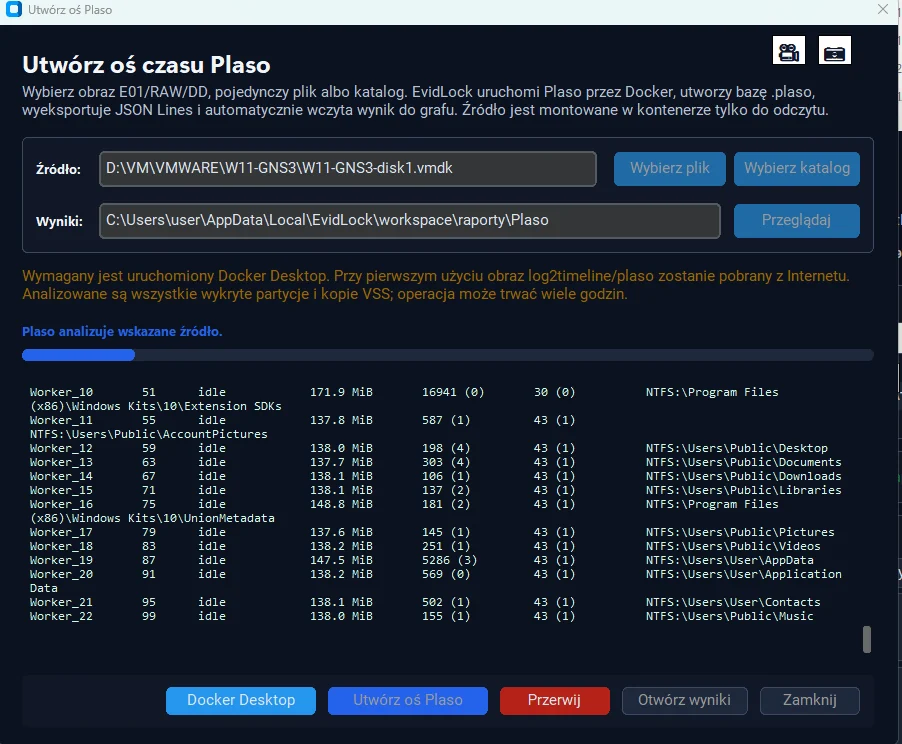
Propojení s Plaso. Časová osa vzniká celá na vašem pracovišti a zdrojový materiál zůstává nedotčen. Funkce je dostupná bez ohledu na zvolenou variantu instalace.
Operační paměť
Šifrovací klíče, otevřená spojení, procesy a obsah, který se nikdy nedostal na disk, existují výhradně v paměti. Její zajištění je úkon, který nelze zopakovat.
Výpis a analýza
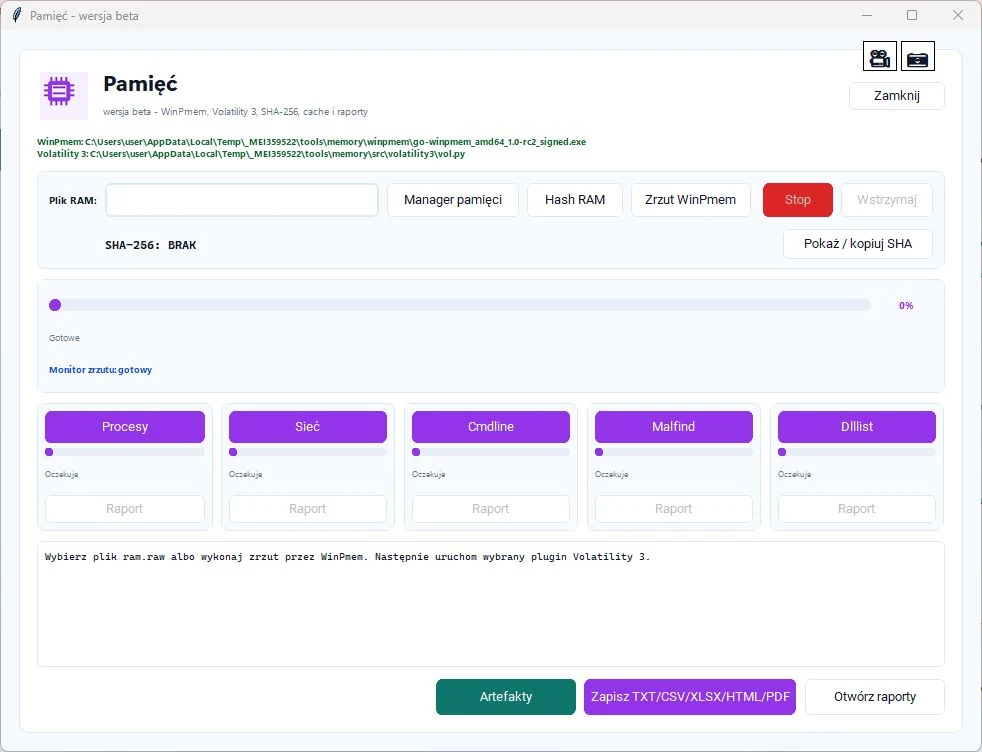
Výpis paměti pořízený nástrojem WinPmem, s viditelným průběhem a součtem SHA-256 počítaným ihned. Analýza se spouští přímo nad pořízeným obrazem.
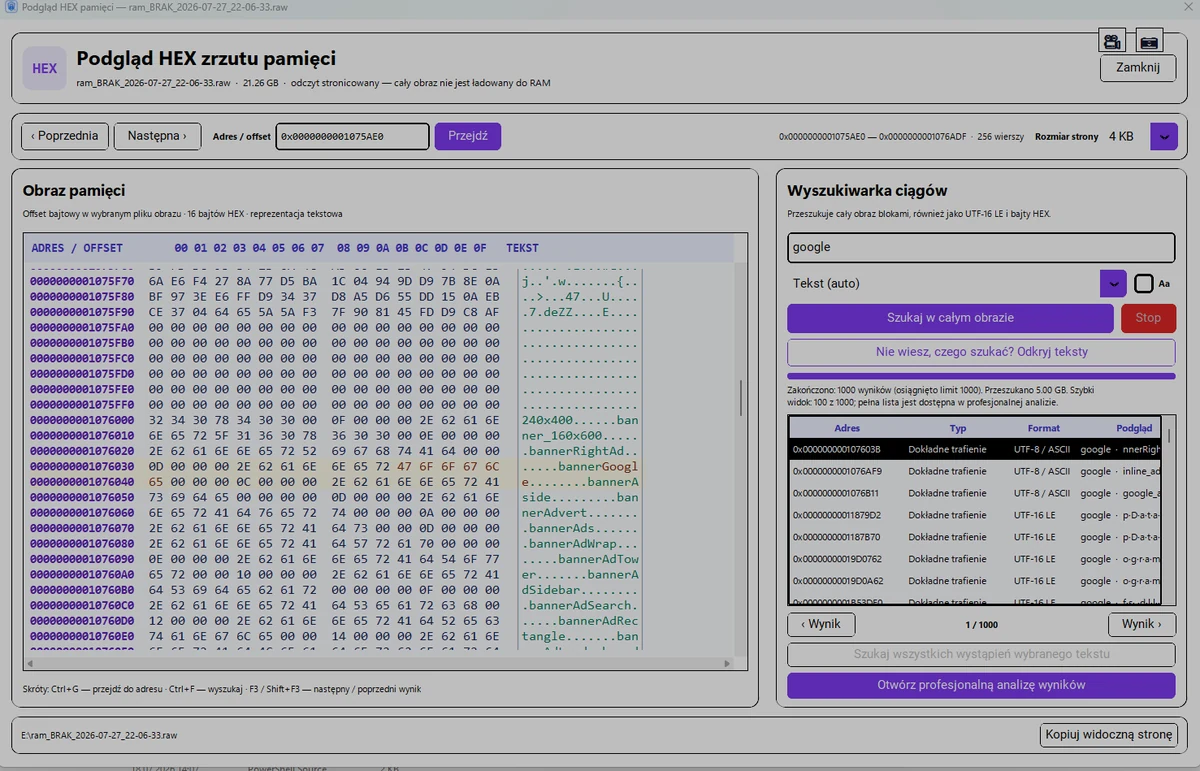
Editor HEX
Náhled HEX výpisu se stránkovaným čtením — obraz se nenačítá celý, takže soubor o velikosti několika desítek gigabajtů se otevře okamžitě.
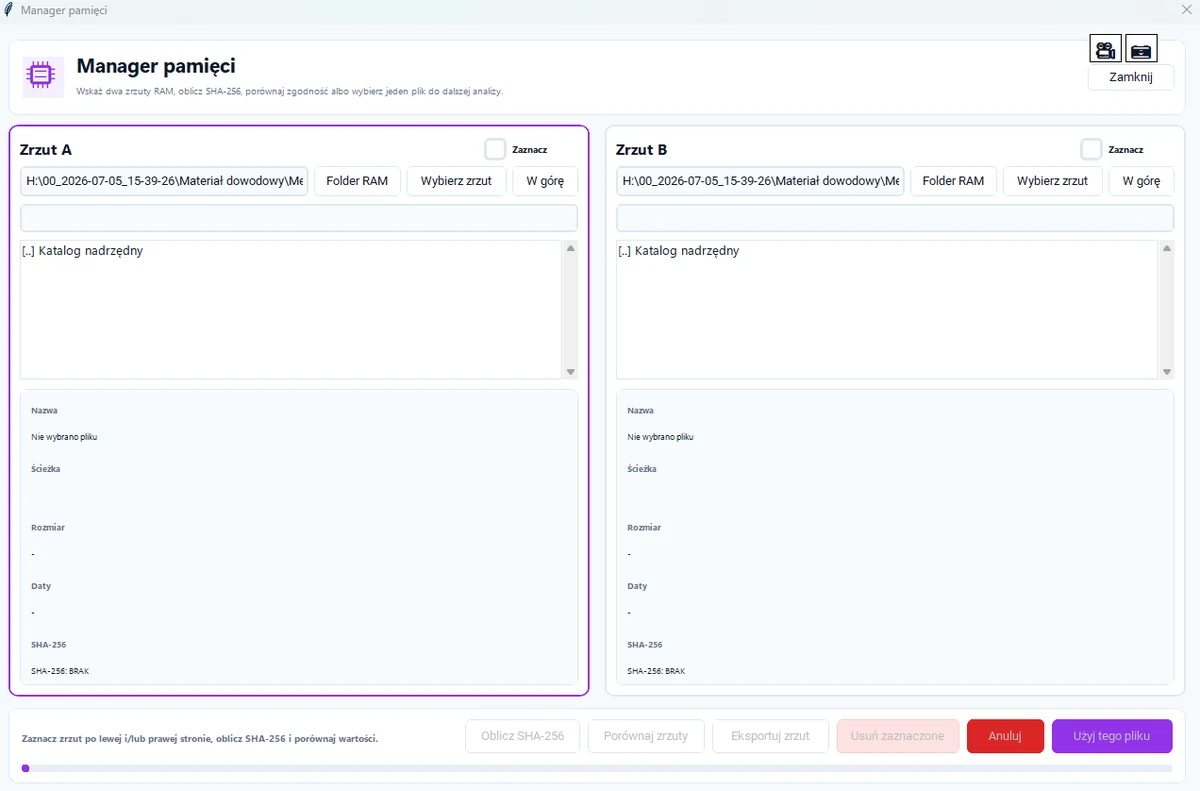
Správce obrazů
Porovnání dvou obrazů paměti: součty SHA-256 spočítané pro oba a postavené přímo vedle sebe. Umožňuje prokázat, že kopie je věrná originálu.
Modul je označen jako beta. Výpis paměti vyžaduje oprávnění správce a vždy mění stav zkoumaného systému — nelze jej pořídit beze stopy. Uvádíme to otevřeně, protože tuto okolnost je třeba zaznamenat v dokumentaci úkonu.
Protokoly a žurnál událostí
Důkazní práce nekončí zjištěním, ale tím, zda je lze zopakovat a prokázat. EvidLock zapisuje průběh průběžně.
Žurnál událostí
Každá operace se dostane do žurnálu s časem, úrovní, pořadovým číslem, modulem a dobou trvání. Zápis běží průběžně, takže protokol není samostatným úkolem na konec dne.
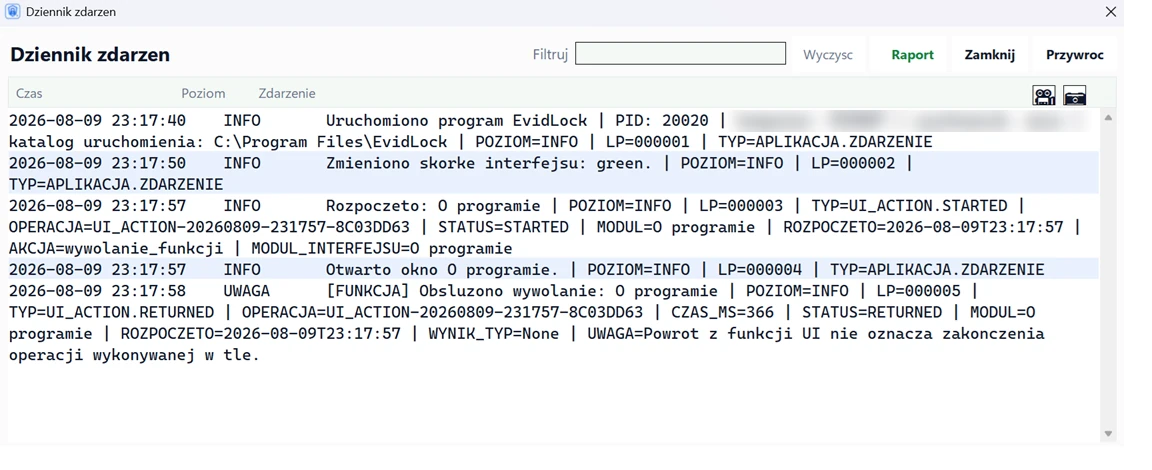
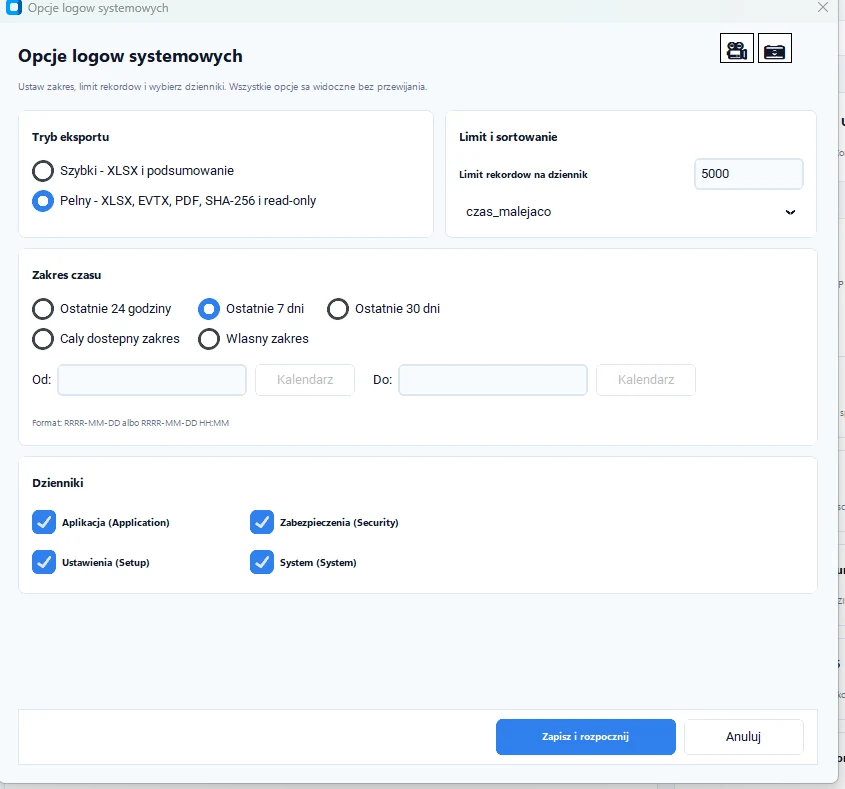
Protokoly Windows
Události aplikací, zabezpečení, nastavení a systému exportované se zvoleným časovým rozsahem a limitem záznamů.
Dokumentace je použitelná do spisu ihned — bez ručního uspořádávání, přepisování a počítání kontrolních součtů samostatným nástrojem.
Rozsah práce
SHA-256 souborů a složek, deterministické manifesty, BLAKE3 pro rychlou inventarizaci, MD5 výhradně jako hodnota pro kompatibilitu.
Jedno kliknutí: atribut jen pro čtení, kontrola šifrování, kontrolní součty, manifest, protokol a archiv chráněný heslem.
Výpis přes WinPmem, volitelně pagefile, swapfile a hiberfil, analýza ve Volatility 3 a kontrolní součty. Modul ve verzi beta.
Pořizování obrazů disků a svazků do RAW/ISO, připojení, porovnávání obrazů a čtení E01/Ex01 a AFF4.
Společná databáze pro sedm nezávislých průchodů: signatury souborů, šifrování, sady hashů, YARA, žurnály SQLite, zálohy telefonů a Sleuth Kit.
Historie, záložky, stažené soubory, cookies, mezipaměť a metadata uložených hesel, s filtrem rizikového obsahu.
Export registru do .hiv, CSV, XLSX, TXT a PDF a systémových protokolů do XLSX, EVTX, PDF a TXT.
Vícevláknové hledání frází v názvech i uvnitř textových souborů, PDF, Office, OpenDocument a EML.
Protokoly PDF, CSV, TXT a XLSX, závěrečný protokol případu a žurnál operací s interaktivním protokolem HTML.
BitLocker, LUKS, FileVault i šifrované archivy, dokumenty a klíče. Kontejnery bez signatury hlášeny jako podezření, nikdy jako jistota.
Adresy, kontakty a cesty získané ze souborů WAL a journal — ze zápisů, které se ještě nedostaly do databáze prohlížeče nebo komunikátoru.
Rozpoznání záloh iTunes/Finder a adb backup: model zařízení, verze systému, datum zálohy, počet souborů a informace o šifrování.
Popis vlastností nahrávky a porovnání dvou vzorků s průběhem vlny a spektrogramem. Výsledek je podnětem, nikdy identifikací mluvčího.
Záznamy PCAP analyzované nástroji Suricata a Zeek: výstrahy, spojení, DNS, HTTP, TLS a soubory v jednom přehledu, s manifestem pro zopakování analýzy.
Neznámý soubor otevřený v nativní Windows Sandbox: ověřená kopie jen pro čtení, síť ve výchozím stavu vypnutá, složka případu se nikdy nemapuje.
Vydání
Jeden instalátor aplikace, tři přenosné varianty a čtyři moduly s vlastními instalátory. Všechny mají stejné jádro i stejný formát případu.
Fáze testování. EvidLock zatím nemá produkční vydání — testy probíhají a rozsah i chování modulů se ještě mohou změnit.
Stahování pozastaveno — Soubory budou zveřejněny po dokončení digitálního podepsání a zveřejnění kontrolních součtů SHA-256.
Podrobnosti o vydáních na evidlock.pl
Instalátor, nebo přenosná verze? Instalátor zapíše program do systému, vytvoří zástupce a řeší aktualizace. Přenosná verze běží z flash disku bez instalace — startuje však znatelně déle, protože se při každém spuštění rozbaluje.
Každé komerční vydání vyžaduje klíč ELP1. Bez klíče se program spustí v ukázkovém režimu s omezeným počtem spuštění.
Úplné popisy vydání, požadavky a kontrolní součty najdete na evidlock.pl. Před spuštěním porovnejte součet SHA-256 souboru s hodnotou uvedenou u vydání.
Bezpečnost
EvidLock zpracovává materiál na počítači operátora. Server aktualizací poskytuje výhradně soubory programu a aktivační server klíčů ELP1 obsluhuje licenci a pseudonymní identifikátory — analyzované soubory k němu nikdy nedorazí.
K instalátorům jsou zveřejňovány součty SHA-256. Produkční aktualizace navíc vyžadují platný podpis Authenticode.
Aktivační API přijímá jen údaje nutné k ověření limitu zařízení a spuštění.
Web, soubory aktualizací a licenční konzole běží na samostatných subdoménách.
Vydaná prodloužení a rozhodnutí serveru se zapisují do kontrolovaného deníku.
EvidLock uspořádává a koreluje artefakty, ale nepřipisuje automaticky jednání konkrétní osobě. Každá vazba v grafu má zveřejněné pravidlo, míru jistoty a vypsaná omezení — závěry vyvozujete vy a vy je také obhájíte.